

Application-Security-Assurance für Web, SaaS und KI-Features
Netbase bietet Application-Security-Tests für Produkt- und Engineering-Verantwortliche, um Schwachstellen vor dem Release zu finden und zu beheben – einschließlich KI-Features. Wir überprüfen Code mit KI-gestütztem Triage, scannen Abhängigkeiten und testen laufende Anwendungen, ordnen Befunde nach Priorität und führen Nachtests durch. Die ISO-27001-Zertifizierung und SOC-2-Type-II-Attestierung von Netbase decken ausschließlich den eigenen Betrieb von Netbase ab, niemals Ihre Anwendung.
Lösungsreview buchen Relevante Projekte ansehenGeprüft von David (CEO) · Aktualisiert

Sie veröffentlichen ein Release, das Kundendaten verarbeitet? Lösungsreview buchen.
Was Application-Security-Assurance umfasst
Die meisten Sicherheitsvorfälle beginnen mit gewöhnlichen Fehlern: eine fehlende Zugriffsprüfung, eine veraltete Bibliothek, ein Secret im Code, eine nicht validierte Eingabe. Application-Security-Assurance sucht nach diesen Fehlern im Code, in seinen Abhängigkeiten und im laufenden System und hilft Ihrem Team, sie zu beheben. Sie gehört zu unserer Quality & Security-Familie.
- Secure Code Review der wichtigsten Codepfade
- Zertifizierung Ihres Produkts, Hostings oder Unternehmens
- Dependency- und Supply-Chain-Scanning
- Formelle Audit- oder Bestätigungsberichte
- Schwachstellen-Scanning von Anwendungen und APIs
- Rund-um-die-Uhr-Sicherheitsüberwachung
- Penetrationstests von Webanwendungen und APIs
- Tests des physischen und Netzwerkperimeters
- Überprüfung von Zugriffskontrolle, Authentifizierung und MFA
- Rechtliche Einschätzungen zur Regulierungskonformität
- Tests von KI-Features auf Prompt Injection und Datenleckage
- Behebungsunterstützung und Nachtests
- Wiederherstellung und Härtung kompromittierter Stores
Wann es sinnvoll ist – und wann ein anderer Weg passt
Security-Tests zahlen sich aus, wenn ein Fehler Kundendaten, Geld oder Vertrauen gefährden würde.
-
Eine SaaS- oder Commerce-Plattform vor einem Major Release
Eine Broschüren-Website ohne Logins oder Kundendaten
-
Eine Anwendung, die persönliche Daten oder Zahlungsdaten speichert
Sie benötigen ein Zertifikat für Ihr Unternehmen: Das ist ein Audit durch eine Zertifizierungsstelle
-
Ein Produkt, das KI-Features hinzufügt, die Unternehmensdaten lesen
Die Anwendung wird innerhalb weniger Wochen ersetzt
-
Kunden, die Nachweise für sichere Entwicklung verlangen
Kein Team ist verfügbar, um gefundene Schwachstellen zu beheben
Alle Leistungen sind im Leistungsverzeichnis aufgeführt.
Ergebnisse und typische Anwendungsfälle
Produkt- und Engineering-Verantwortliche beauftragen Security Assurance, um:
Befunde werden nach Auswirkung und Wahrscheinlichkeit eingestuft, nicht nach Tool-Output aufgelistet.
Jeder Befund enthält den Behebungsweg, und Korrekturen werden nachgetestet.
Sie können zeigen, welche Verfahren bei welchem Release angewendet wurden.
Prompt Injection und Datenleckage werden vor dem Launch getestet.
Funktionsbausteine und Lieferergebnisse
Die Assets, Nutzer, Datenflüsse und Bedrohungen, die bestimmen, wo getestet wird
Befunde mit Code-Stellen und Behebungshinweisen
Verwundbare und nicht mehr gepflegte Bibliotheken, nach Erreichbarkeit eingestuft
Automatisierte Scans von Anwendungen und APIs, mit entfernten False Positives
Manuelle Tests von Authentifizierung, Zugriffskontrolle und Geschäftslogik
Testfälle für Prompt Injection, Datenleckage und Tool-Missbrauch
Ein priorisierter Bericht, eine Behebungsreview mit Ihren Entwicklern und ein Nachtest
Lieferprozess, Team und Governance
Security-Arbeit folgt unserem sechsstufigen Delivery-Lebenszyklus:
-
Discovery und strategische Ausrichtung
Wir vereinbaren Umfang, Umgebungen und Engagement-Regeln schriftlich.
-
Team-Zusammenstellung und Architekturplanung
Reviewer lesen die Architektur und Datenflüsse, bevor Tests starten.
-
Agile Umsetzung mit ergebnisbasierten Meilensteinen
Hochrisikobereiche werden zuerst getestet, und kritische Befunde werden gemeldet, sobald sie bestätigt sind.
-
Modulare und produktisierte Komponenten
Wiederholbare Prüfungen laufen aus gepflegten Checklisten und Scannern.
-
Training, Rollout und Optimierung
Entwickler erhalten eine Einweisung in jede Befundklasse und wie man sie vermeidet.
-
Laufende Unterstützung und Co-Building
Prüfungen können in Ihre Release-Pipeline integriert werden, sodass sie bei jeder Änderung laufen.
Die angewandten Praktiken sind die, die Netbase in seiner eigenen Lieferung einsetzt: Secure Code Review und Versionskontrolle, TLS bei der Übertragung und AES im Ruhezustand, rollenbasierte Zugriffskontrolle, MFA für Admin-Dashboards, Schwachstellen-Scanning und Penetrationstests sowie Disaster Recovery. NDAs, DPAs und SLAs sind auf Anfrage verfügbar, und jeder Mitwirkende arbeitet unter NDA. Wir verwenden den OWASP Application Security Verification Standard (ASVS), Version 5.0.0 vom Mai 2025, als Grundlage für die zu prüfenden Kontrollen. Teams umfassen 3 bis 30 Personen aus Analyse, Entwicklung, QA und Architektur; die Arbeit beginnt typischerweise innerhalb von 1 bis 2 Wochen nach der Discovery, und die Governance umfasst wöchentliche Reviews sowie einen dedizierten Account Manager und Projektmanager. Reviews finden remote-first statt, und für Produkte, die wir entwickeln, beginnt Security by Design bereits im ersten Sprint und nicht erst bei einem Pre-Release-Test.
Netbase hält die ISO-27001-Zertifizierung und eine SOC-2-Type-II-Attestierung und folgt der DSGVO-Ausrichtung, HIPAA-konformen Methoden und CCPA-Praktiken. Diese beschreiben, wie Netbase seinen eigenen Betrieb führt. Sie erstrecken sich nicht auf Ihre Anwendung oder Ihr Hosting, und dieser Service stellt kein Zertifikat aus.
KI in diesem Service
KI verändert Security-Arbeit auf beiden Seiten. Als Werkzeug helfen KI-gestützte Code-Reviews und Dependency-Triage Reviewern, große Codebasen schneller zu lesen und Scanner-Output zu sortieren; ein menschlicher Reviewer bestätigt jeden Befund, und kein KI-Output schließt einen Befund allein ab. Als Ziel bringen KI-Features neue Risiken. Die OWASP Top 10 für LLM-Anwendungen (2025) listet Prompt Injection an erster Stelle, gefolgt von der Offenlegung sensibler Informationen, und behandelt auch übermäßige Handlungsfähigkeit und System-Prompt-Leakage. Wir testen darauf, wo Ihr Produkt einem Modell erlaubt, Unternehmensdaten zu lesen oder Tools aufzurufen.
-
Wachstumsfähigkeit: KI-gestützte Code-Review und Dependency-Triage
Eine Delivery-Praxis mit menschlicher Bestätigung; noch nicht mit einem veröffentlichten Security-Case verknüpft.
-
Wachstumsfähigkeit: Security-Tests von Generative-AI-Features
Teil der KI-Fähigkeitsbereiche, die Netbase anbietet; noch nicht mit einem veröffentlichten Security-Case verknüpft.
Engagement-Modelle und kommerzielle Variablen
Die meisten Netbase-Projekte werden auf Festpreisbasis nach der Discovery abgerechnet, und ein definiertes Assessment passt gut zu diesem Modell. Kontinuierliche Prüfungen für ein Produkt mit häufigen Releases können auf Basis eines monatlichen Team-Retainers laufen, und meilensteinbasierte sowie KPI-verknüpfte Konditionen werden ebenfalls angeboten. Wir veröffentlichen keine Preislisten.
Was Aufwand und Kosten beeinflusst: Größe und Alter der Codebasis, Anzahl der Rollen und Integrationen, ob KI-Features im Scope sind, wie viele Umgebungen getestet werden müssen und wie schnell Korrekturen für den Nachtest bereitstehen.
Technologie als Implementierungsentscheidung
Wir testen den Stack, den Sie betreiben. Die meisten Anwendungen, die wir reviewen, verwenden die Frameworks, die auf unserer Seite Backend-Plattformen verglichen werden – jedes mit seinen eigenen häufigen Fehlern. Befunde verweisen auf die sicheren Muster des Frameworks, damit Ihr Team die Fehlerklasse behebt und nicht nur die einzelne Instanz.
Technologien, mit denen wir bauen
Branchenanwendungen
Druck und Verpackung. Web-to-Print-Stores nehmen hochgeladene Druckdaten entgegen, führen Design-Tools im Browser aus und leiten Aufträge an die Produktion weiter. Datei-Uploads, Zahlungsflüsse und Partner-Integrationen sind die Bereiche, die wir zuerst testen.
SaaS-Produkte. Multi-Tenant-Plattformen müssen die Daten jedes Kunden getrennt halten. Tenant-Isolation, Rollenprüfungen und API-Autorisierung sind der Kern des Reviews, und unser SaaS-Produkt-Accelerator baut diese Kontrollen von Anfang an ein.
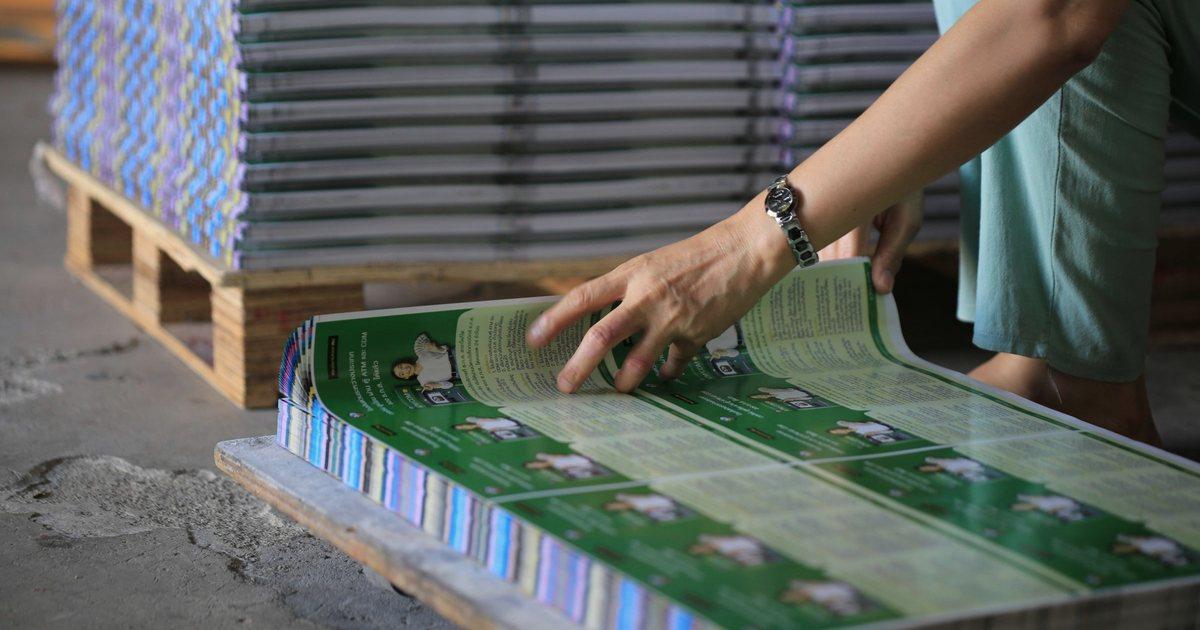 Druck und Verpackung: Online-Bestellung, KI-Artwork-Prüfung und Produktionsübergabe
Netbase JSC unterstützt Druck- und Verpackungsunternehmen dabei, Bestellung, Artwork-Freigabe und Produktionsübergabe online abzuwickeln – mit KI dort, wo Dateien fehlerhaft sind. Kunden konfigurieren, gestalten, prüfen und bezahlen in einem Ablauf, und die Druckvorstufe erhält saubere Aufträge. Sechs veröffentlichte Druckfallstudien und 50+ individuelle Web-to-Print-Plattformen in den Bereichen Bekleidung, Verpackung, Beschilderung, Werbeartikel und B2B-Portale belegen diese Seite.
Mehr erfahren
Nachweis: SaaS-Plattformen, die Netbase entwickelt und betreibt
Reifegrad der Nachweise: Application-Security-Assurance ist eine Wachstumsfähigkeit. Die folgenden Einträge sind Plattformen, die Netbase über seine Business Divisions entwickelt und betreibt; sie zeigen die Art von Anwendung, die dieser Service reviewed. Es ist weder ein eigenständiges Security-Engagement noch ein Testergebnis veröffentlicht.
Printcart (Netbase Business Division). Eine Web-to-Print- und Print-on-Demand-Plattform, die Online-Bestellungen in druckfertige Dateien und geleitete Auftragsabwicklung umwandelt und auf eigenen Stores von Händlern oder als Shopify-, Wix- und WooCommerce-Apps läuft. Zum Printcart-Eintrag.
Cloodo (Netbase Business Division). Ein KI-gesteuerter digitaler Arbeitsplatz, auf dem internes Personal und ausgelagerte Spezialisten Unternehmensprofile, Services und Projekte teilen, was Zugriffskontrolle ins Zentrum stellt. Zum Cloodo-Eintrag.
Sicherheitswiederherstellung für einen kompromittierten Magento-Store (Kunde nicht genannt). Für einen bestehenden Client-Store, den Netbase entwickelt hatte, umfasste die von Netbase definierte dreiphasige Wiederherstellung: Untersuchung und Malware-Scan von Code, Datenbank und Server mit einem Bericht über infizierte Dateien; Bereinigung von Malware und Backdoors mit Wiederherstellung der Kerndateien; dann Reparatur beschädigter Module und Themes, Magento-Sicherheits-Patches und Härtung. Der typische Zeitraum beträgt 6–13 Tage je nach Schadensausmaß, und wie viel wiederhergestellt werden kann, wird nach dem Scan bestätigt.
Weitere Projekte finden Sie in unseren Projekten.
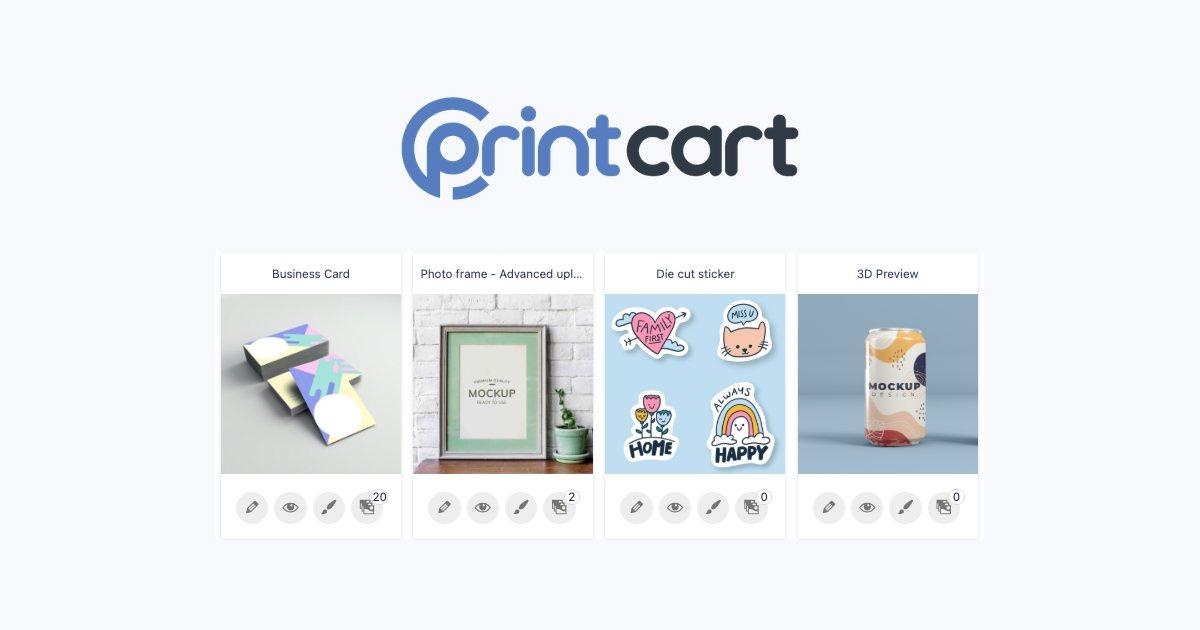
Netbase konzipiert, entwickelt, hostet und betreibt die mandantenfähige Plattform remote – mit Apps für Shopify, Wix und WooCommerce sowie einer API.
Weiterlesen
Cloodo Workspace ist die Work-Management-SaaS, die Netbase für Dienstleistungsunternehmen entwickelt hat und betreibt.
WeiterlesenNächsten Schritt mit einem Netbase-Berater planen
Nein. Die ISO-27001-Zertifizierung und SOC-2-Type-II-Attestierung von Netbase decken den eigenen Betrieb von Netbase ab. Ein Zertifikat für Ihr Produkt kommt von einem Audit durch eine Zertifizierungsstelle.
Nur die namentlich genannten Reviewer, alle unter NDA. NDAs und DPAs mit Ihrem Unternehmen sind auf Anfrage erhältlich.
Das hängt von Größe der Codebasis, Rollen und Integrationen ab. Umfang, Umgebungen und Termine werden vor Testbeginn vereinbart.
Ihre Entwickler können es mit unserer Unterstützung beheben, oder Netbase-Entwickler können die Korrekturen liefern. In jedem Fall werden Korrekturen nachgetestet.
Oft ja. Wir untersuchen und scannen zuerst, dann bereinigen und stellen wieder her, dann patchen und härten; bei einem kompromittierten Magento-Store beträgt der typische Zeitraum 6–13 Tage. Die Wiederherstellung wird nach dem Scan definiert und niemals vorher zugesagt.
Nein. KI-gestützte Triage läuft nur mit Tools und Einstellungen, die mit Ihnen in den Engagement-Regeln vereinbart wurden, und ein menschlicher Reviewer bestätigt jeden Befund.
Auf Englisch, über wöchentliche Reviews und einen namentlich genannten Projektmanager. Kritische Befunde werden gemeldet, sobald sie bestätigt sind.
Einmal testen und aufhören. Security-Prüfungen funktionieren am besten in der Release-Pipeline, wo jede Änderung reviewed wird.
Ja. Alle Netbase-Projekte, einschließlich Application-Security-Assurance für Web, SaaS und KI-Features-Projekten, werden remote von unserem Hauptsitz in Hanoi durchgeführt; Kunden aus jedem Land können uns beauftragen. Netbase hat mit Kunden in 80 Ländern gearbeitet. Vor-Ort-Einsätze sind auf Anfrage möglich.
Ja. Kunden aus jeder Branche können Netbase für Application-Security-Assurance für Web, SaaS und KI-Features-Projekte beauftragen; die Durchführung erfolgt remote. Netbase hat mit Kunden in 80 Ländern gearbeitet. Nennen Sie uns Ihre Branche, und wir sagen Ihnen klar, ob wir vergleichbare Projekte bereits umgesetzt haben.
Sie zahlen an das Unternehmen, nicht an eine Einzelperson. Verträge und Rechnungen für Application-Security-Assurance für Web, SaaS und KI-Features-Projekte werden von Netbase JSC ausgestellt; die Zahlung erfolgt per Banküberweisung auf das Firmenkonto von Netbase JSC oder per PayPal Business.
Wenden Sie sich an den CEO, Huy Nguyen (David). Schreiben Sie ihm per WhatsApp oder E-Mail, was Sie für Application-Security-Assurance für Web, SaaS und KI-Features-Projekte benötigen; alle weiteren Kontaktmöglichkeiten finden Sie auf der Kontaktseite. WhatsApp +84 937 869 689 · sales@netbasejsc.com
Verwandte Lösungen
 SaaS-Produkt-Accelerator: KI-fähige SaaS auf bewährten Netbase-Modulen starten
Ein SaaS-Produkt-Accelerator ist ein Satz wiederverwendbarer Netbase-Module für Konten, Abrechnung, Rollen und Integrationen, der Gründern und Produktteams hilft, Abonnement-Software schneller zu starten – mit KI-Möglichkeiten ab der ersten Version. Die Wiederverwendung dieser Module kann die Entwicklungszeit um bis zu 60 % reduzieren, und der Ansatz ist mit Printcart, Netbases eigenem Web-to-Print-SaaS, erprobt.
Mehr erfahren
Service-Verantwortlicher und nächster Schritt
Dieser Service wird von David, dem Chairman, Gründer und CEO von Netbase, verantwortet und vom Netbase Editorial Team gepflegt. Wollen Sie wissen, was ein Angreifer zuerst finden würde? Lösungsreview buchen, oder relevante Projekte ansehen.
Remote mit Netbase arbeiten
Alle Netbase-Projekte, einschließlich Application-Security-Assurance für Web, SaaS und KI-Features-Projekten, werden remote durchgeführt, sodass Kunden aus jedem Land und jeder Branche mit uns arbeiten können. Netbase hat mit Kunden in 80 Ländern gearbeitet. Verträge und Rechnungen werden von Netbase JSC ausgestellt; Zahlungen gehen ans Unternehmen: per Banküberweisung auf das Firmenkonto von Netbase JSC oder per PayPal Business. Ihr erster Ansprechpartner ist CEO Huy Nguyen (David), per WhatsApp oder E-Mail.
Projekt besprechen
Netbase JSC unterstützt Organisationen beim Design, Aufbau, der Modernisierung und dem Betrieb digitaler Produkte und KI-gestützter Geschäftssysteme.project@netbasejsc.com
+84 937 869 689
91 Nguyen Chi Thanh, Dong Da, Hanoi, Vietnam
In Kontakt treten
Sagen Sie uns, was Sie aufbauen, modernisieren oder betreiben möchten.