

Web・SaaS・AI機能向けアプリケーションセキュリティ保証
Netbaseは、プロダクトおよびエンジニアリングリーダー向けに、リリース前の脆弱性を発見・修正するアプリケーションセキュリティテストを提供します(AI機能を含む)。AIアシスト型トリアージによるコードレビュー、依存関係スキャン、稼働中アプリケーションのテストを実施し、発見事項をランク付けして修正後の再テストを行います。NetbaseのISO 27001認証とSOC 2 Type II認定はNetbaseの業務に適用されるものであり、お客様のアプリケーションには適用されません。
ソリューションレビューを予約する 関連する実績を見る監修: David (CEO) · 更新日 17 Sep 2026

顧客データを扱うリリースを予定していますか?ソリューションレビューを予約する。
アプリケーションセキュリティ保証の対象範囲
多くの侵害は、アクセスチェックの欠如、古いライブラリ、コードに埋め込まれたシークレット、未検証の入力といった普通の欠陥から始まります。アプリケーションセキュリティ保証では、コード、依存関係、稼働中のシステムにおけるそれらの欠陥を調査し、チームが修正できるよう支援します。本サービスは品質・セキュリティファミリーに属しています。
- 最も重要なパスのセキュアコードレビュー
- 製品・ホスティング・会社の認証取得
- 依存関係とサプライチェーンのスキャン
- 正式な監査・証明レポート
- アプリケーションとAPIの脆弱性スキャン
- 常時セキュリティ監視
- WebアプリケーションとAPIのペネトレーションテスト
- 物理・ネットワーク境界テスト
- アクセス制御・認証・MFAのレビュー
- 規制コンプライアンスに関する法的意見
- プロンプトインジェクションとデータ漏洩に対するAI機能のテスト
- 修正対応と再テスト
- 侵害されたストアの復旧とハードニング
- 主要リリース前のSaaSまたはコマースプラットフォーム
- ログインや顧客データのないパンフレットサイト
- 個人情報または決済データを保存するアプリケーション
- 会社の認証が必要な場合:それは認証機関による監査です
- 会社データを読み取るAI機能を追加するプロダクト
- 数週間以内にアプリケーションが刷新される予定の場合
- 安全な開発の証拠を求める顧客への対応
- 発見した問題を修正できるチームがいない場合
すべての手段はサービス一覧に記載されています。
成果と解決する課題
プロダクトおよびエンジニアリングリーダーがセキュリティ保証を採用する理由:
発見事項はツールの出力ではなく、影響度と発生確率でランク付けされます。
各発見事項には修正経路が付属し、修正後の再テストを実施します。
どのリリースにどのプラクティスを適用したかを示すことができます。
プロンプトインジェクションとデータ漏洩はリリース前にテストされます。
主な機能構成と成果物
テスト範囲を決定する資産、ユーザー、データフロー、脅威
コード箇所と修正ガイダンスを含む発見事項
到達可能性でランク付けされた脆弱・未メンテナンスのライブラリ
誤検知を除いたアプリケーションとAPIの自動スキャン結果
認証・アクセス制御・ビジネスロジックの手動テスト
プロンプトインジェクション、データ漏洩、ツール誤用のテストケース
優先順位付きレポート、開発者との修正レビュー、再テスト
デリバリープロセス・チーム・ガバナンス
セキュリティ作業は6ステップのデリバリーライフサイクルに従います:
-
ディスカバリーと戦略的アラインメント。
スコープ、環境、エンゲージメントのルールを書面で合意します。
-
チーム組成とアーキテクチャ計画。
レビュアーはテスト開始前にアーキテクチャとデータフローを確認します。
-
成果ベースのマイルストーンによるアジャイル実行。
高リスク領域を優先してテストし、重大な発見事項は確認され次第報告します。
-
モジュール化されたプロダクト化コンポーネント。
繰り返し可能なチェックはメンテナンス済みのチェックリストとスキャナーで実行されます。
-
トレーニング・ロールアウト・最適化。
開発者は各発見事項のクラスとその回避方法についてウォークスルーを受けます。
-
継続的なサポートと共同構築。
チェックをリリースパイプラインに組み込み、変更のたびに実行できます。
適用するプラクティスはNetbaseが自社デリバリーで使用しているものです:セキュアコードレビューとバージョン管理、転送時のTLSと保存時のAES、ロールベースアクセス制御、管理ダッシュボードのMFA、脆弱性スキャンとペネトレーションテスト、ディザスタリカバリー。NDA、DPA、SLAはご要望に応じて提供可能で、すべての担当者はNDAのもとで業務に従事します。OWASP Application Security Verification Standard(ASVS)2025年5月のバージョン5.0.0を、検証すべき管理策のベースラインとして使用します。チームは分析・開発・QA・アーキテクチャにわたる3名から30名で構成され、作業は通常ディスカバリー後1〜2週間以内に開始します。ガバナンスには週次レビューと専任のアカウントマネージャーおよびプロジェクトマネージャーが含まれます。レビューはリモートファーストで実施し、Netbaseが構築するプロダクトについては、セキュリティバイデザインはリリース前テストではなく最初のスプリントから開始します。
NetbaseはISO 27001認証とSOC 2 Type II認定を取得しており、GDPRアラインメント、HIPAAアライン手法、CCPAプラクティスに従っています。これらはNetbaseが自社業務を運営する方法を説明するものです。お客様のアプリケーションやホスティングには適用されず、本サービスは認証書を発行しません。
本サービスにおけるAI
AIはセキュリティ作業の両面を変えています。ツールとして、AIアシスト型コードレビューと依存関係トリアージは、レビュアーが大規模なコードベースを素早く読み解き、スキャナー出力を整理するのに役立ちます。人間のレビュアーがすべての発見事項を確認し、AIの出力だけで発見事項がクローズされることはありません。テスト対象として、AI機能は新たなリスクをもたらします。OWASP Top 10 for LLM Applications(2025)はプロンプトインジェクションを筆頭に挙げ、機密情報の開示がそれに続き、過度なエージェンシーとシステムプロンプトの漏洩もカバーしています。モデルが会社データを読み取ったりツールを呼び出したりするプロダクトでは、これらのテストを実施します。
-
グロースケイパビリティ:AIアシスト型コードレビューと依存関係トリアージ。
人間による確認を伴うデリバリープラクティスであり、公開されたセキュリティ実績にはまだ紐付いていません。
-
グロースケイパビリティ:生成AI機能のセキュリティテスト。
Netbaseが提供するAIケイパビリティ領域の一部であり、公開されたセキュリティ実績にはまだ紐付いていません。
エンゲージメントモデルと商業的変数
Netbaseのプロジェクトのほとんどはディスカバリー後に合意された請負契約で提供されており、スコープが明確なアセスメントはこのモデルに適しています。リリース頻度の高いプロダクトの継続的なチェックは月次チームリテーナーで実施可能で、マイルストーンベースおよびKPIリンク型の契約も提供しています。料金表は公開していません。
工数とコストに影響する要因:コードベースのサイズと経年、役割とインテグレーションの数、AI機能がスコープに含まれるかどうか、テストが必要な環境数、再テストのための修正準備の速度。
実装の選択としてのテクノロジー
お客様が使用しているスタックをテストします。レビュー対象のほとんどのアプリケーションは、バックエンドプラットフォームページで比較されているフレームワークを使用しており、それぞれに固有の一般的な欠陥があります。発見事項はフレームワークの安全なパターンを指し示すため、チームは個別のインスタンスだけでなく欠陥のクラス全体を修正できます。
採用技術
業界への適用
印刷・包装。Web to Printストアはアップロードされたアートワークを受け付け、ブラウザでデザインツールを実行し、注文を生産に送信します。ファイルアップロード、決済フロー、パートナーインテグレーションが優先してテストする領域です。
SaaSプロダクト。マルチテナントプラットフォームは各顧客のデータを分離する必要があります。テナント分離、ロールチェック、API認可がレビューの核心であり、SaaSプロダクトアクセラレーターはこれらの管理策を最初から組み込んで構築します。
 印刷・パッケージ業界:オンライン受注、AIアートワーク検査と工程連携
Netbaseは印刷・パッケージ企業の受注・アートワーク承認・工程連携のオンライン化を支援します。ファイルに問題が生じる箇所にAIを活用し、顧客が設定・デザイン・校正・決済を一連のフローで完結できるようにしながら、印刷工場にはクリーンなジョブが届くよう設計します。6件の印刷コマース事例と50以上のカスタムWeb to Printプラットフォーム(アパレル、パッケージ、サイネージ、販促グッズ、B2Bポータルを含む)がこのページを裏付けています。
詳しく見る
証拠:Netbaseが構築・運用するSaaSプラットフォーム
エビデンス成熟度:アプリケーションセキュリティ保証はグロースケイパビリティです。以下の記録はNetbaseがビジネス部門を通じて構築・運用するプラットフォームであり、本サービスがレビューするアプリケーションの種類を示しています。独立したセキュリティエンゲージメントやテスト結果は公開されていません。
Printcart(Netbase Business Division)。オンライン注文を印刷可能なファイルとルーティングされたフルフィルメントに変換するWeb to Printおよびプリントオンデマンドプラットフォームで、マーチャント独自のストアまたはShopify、Wix、WooCommerceアプリとして稼働します。Printcartの実績を見る。
Cloodo(Netbase Business Division)。社内スタッフとアウトソーシングされた専門家が会社プロファイル、サービス、プロジェクトを共有するAI搭載のデジタルワークプレースであり、アクセス制御が中心的な役割を果たします。Cloodoの実績を見る。
侵害されたMagentoストアのセキュリティリカバリー(クライアント非公開)。Netbaseが構築した既存のクライアントストアに対して、Netbaseは3フェーズのリカバリーをスコープしました:コード・データベース・サーバーの調査とマルウェアスキャン(感染ファイルレポート付き);マルウェアとバックドアのクリーンアップとコアファイルの復元;その後、損傷したモジュールとテーマの修復、Magentoセキュリティパッチとハードニング。典型的な期間は損傷の程度によって6〜13日で、どの程度復元できるかはスキャン後に確認します。
その他のプロジェクトは実績一覧に掲載されています。
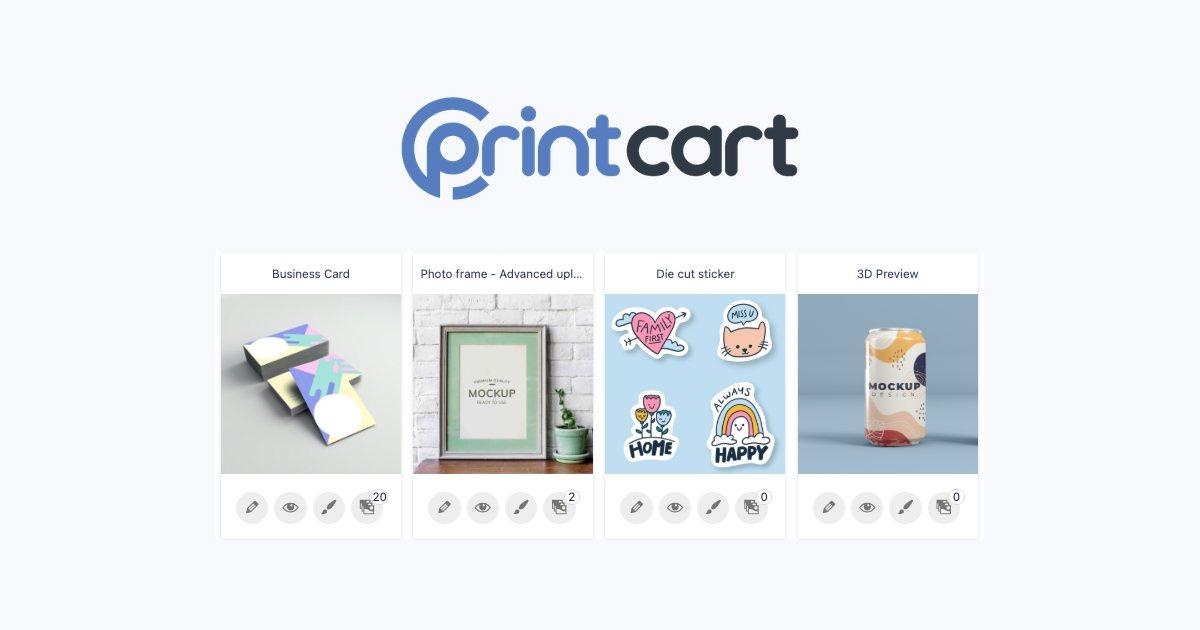
PrintcartはNetbase JSC自社開発のWeb to Print SaaSです。本記録では、Netbase JSCが設計・開発・運営するマルチテナント基盤の全容を紹介します。オンラインデザインスタジオ、印刷用ファイルの自動生成、受注ワークフロー管理、ストアアプリ、任意のストアフロントに接続できるAPIを備えています。スコープ、スタック、運営体制を網羅しており、パフォーマンス指標の公表はありません。
続きを読む
Cloodo Workspaceは、Netbaseがサービス業向けに構築・運営するワーク管理SaaSです。会社プロフィール、サービス一覧、プロジェクト、タスク、チームコラボレーションをCRM・HRM・クラウドERP・AIモジュールとともに一つのクラウドワークスペースにまとめ、社内スタッフと外部スペシャリストの両方が利用できます。本レコードはスコープとエンジニアリングを対象としており、利用数値は掲載していません。
続きを読むNetbase consultantと次のステップを計画する
購入者向けFAQ
アプリケーションを認証してもらえますか? いいえ。NetbaseのISO 27001認証とSOC 2 Type II認定はNetbaseの自社業務に適用されます。プロダクトの認証書は認証機関による監査から取得します。
コードを誰が確認しますか? NDAを締結した指名されたレビュアーのみです。NDとDPAは会社との契約としてご要望に応じて提供可能です。
アセスメントにはどのくらい時間がかかりますか? コードベースのサイズ、役割、インテグレーションによって異なります。スコープ、環境、日程はテスト開始前に合意します。
発見した問題を修正してもらえますか? お客様の開発者が当社のガイダンスに従って修正することも、Netbaseの開発者が修正を提供することも可能です。いずれの場合も、修正後の再テストを実施します。
すでに侵害されたアプリケーションを復旧できますか? 多くの場合、可能です。まず調査とスキャンを行い、次にクリーンアップと復元、そしてパッチ適用とハードニングを実施します。侵害されたMagentoストアの典型的な期間は6〜13日です。復旧はスキャン後にスコープを決定するものであり、事前に約束することはありません。
レビュー中にコードが公開AIツールに送信されますか? いいえ。AIアシスト型トリアージは、エンゲージメントのルール内でお客様と合意したツールと設定のみで実行されます。人間のレビュアーがすべての発見事項を確認します。
テスト中のコミュニケーション方法は? 英語で、週次レビューと指名されたプロジェクトマネージャーを通じて行います。重大な発見事項は確認され次第報告されます。
最大のリスクは何ですか? 一度テストして止めることです。セキュリティチェックはリリースパイプラインに組み込まれたとき最も効果的であり、すべての変更がレビューされます。
関連ソリューション
 SaaSプロダクトアクセラレーター:実績あるNetbase JSCモジュールでAI対応SaaSを立ち上げる
SaaSプロダクトアクセラレーターは、アカウント・請求・ロール・インテグレーション向けの再利用可能なNetbase JSCモジュール群です。創業者やプロダクトチームがサブスクリプションソフトウェアを迅速に立ち上げられるよう支援し、初回リリースからプロダクト内AIにも対応しています。モジュールの再利用により開発期間を最大60%短縮でき、このアプローチはNetbase JSC自身のWeb to PrintサービスであるPrintcartで実証されています。
詳しく見る
サービスオーナーと次のステップ
本サービスはNetbaseの会長・創業者・CEOであるDavidが所有し、Netbase Editorial Teamによってメンテナンスされています。攻撃者が最初に何を発見するか知りたいですか?ソリューションレビューを予約する、または関連する実績を先に見る。
プロジェクトを相談する
Netbase JSCは、デジタルプロダクトおよびAI活用ビジネスシステムの設計・開発・モダナイゼーション・運用を支援します。project@netbasejsc.com
+84 937 869 689
91 Nguyen Chi Thanh, Dong Da, Hanoi, Vietnam
お問い合わせ
構築・モダナイズ・運用したい内容をお聞かせください。