

Software-Qualitäts-Governance für ausgelagerte Entwicklungsteams, KI-generierten Code und KI-Funktionen
Steuern Sie die Qualität eines ausgelagerten Teams, indem Sie drei Dinge selbst verantworten: testbare Abnahmekriterien für jede Story, ein Release-Readiness-Gate mit benannten Nachweisen und einen kleinen Satz an Liefergesundheitsmetriken, der wöchentlich überprueft wird. Delegieren Sie die Praktiken an den Anbieter, verlangen Sie aber von jedem Nachweis - einschliesslich Sicherheitsprüfungen und der Überprüfung von KI-generiertem Code - bevor irgendetwas Ihre Kunden erreicht.
Solution-Review buchen Zugehörigen Service ansehenVon Netbase Delivery and Quality Desk · Geprüft von David (CEO) · Aktualisiert · 16 Min. Lesezeit

Dieser Leitfaden richtet sich an Gründer, CTOs, Product Owner und Einkaufsverantwortliche, die mit einem ausgelagerten oder Offshore-Entwicklungsteam zusammenarbeiten und für das verantwortlich bleiben, was dieses liefert. Er erklärt, wie Qualitätsverantwortlichkeiten zwischen Auftraggeber und Anbieter aufzuteilen sind, wie testbare Abnahmekriterien formuliert werden, wie Sicherheit in diese Kriterien integriert wird, wie KI-gestütztes Engineering gesteuert und KI-Funktionen getestet werden, wie ein Release-Readiness-Gate durchgeführt wird, welche Liefergesundheitsmetriken beobachtet werden sollten und wie eine Governance-Kadenz in der Praxis aussieht.
Inhaltsverzeichnis
- Wer trägt die Qualitätsverantwortung bei ausgelagerter Lieferung
- Abnahmekriterien, die testbar sind
- Sicherheit als Abnahmekriterien
- KI-gestütztes Engineering: die Ausgabe steuern, nicht das Tool
- KI-Funktionen testen
- Ein Release-Readiness-Gate
- Liefergesundheitsmetriken, die schwer zu manipulieren sind
- Eine Governance-Kadenz, die über Zeitzonen hinweg funktioniert
- Ein Beispiel aus dem Druckhandel
- Kompromisse und häufige Fehler
- Eine Qualitäts-Governance-Checkliste
- Geplante Leitfäden in diesem Cluster
- Grenzen dieses Leitfadens
- Häufig gestellte Fragen
- Wie dieser Leitfaden erstellt wurde
- Nächster Schritt
Wer trägt die Qualitätsverantwortung bei ausgelagerter Lieferung
Outsourcing verlagert die Arbeit, nicht die Verantwortung. Kunden, Regulierungsbehörden und Ihr Vorstand beurteilen Ihr Produkt, unabhängig davon, wer den Code geschrieben hat. Gute Governance trennt daher, was der Auftraggeber entscheiden muss, von dem, was dem Anbieter anvertraut werden kann, und fordert an jeder Grenze Nachweise.
| Bereich | Auftraggeber entscheidet | Anbieter liefert | Nachweise einfordern |
|---|---|---|---|
| Umfang und Prioritäten | Was wichtig ist, in welcher Reihenfolge | Schätzungen, Risiken und Optionen | Ein Backlog mit Abnahmekriterien |
| Abnahme | Was fertig für jede Story bedeutet | Tests, die es belegen | Testergebnisse, den Kriterien zugeordnet |
| Sicherheit | Risikobereitschaft, Datenkategorien, Compliance-Anforderungen | Sicheres Coding, Reviews und Scanning | Review-Protokolle, Scan-Berichte, behobene Befunde |
| Release | Go oder No-go, und wann | Release-Kandidat, Release Notes und Rollback-Plan | Eine von beiden Seiten unterzeichnete Bereitschafts-Checkliste |
| Betrieb | Support-Zeiten und Prioritätsregeln | Monitoring, Incident-Handling und Korrekturen | Incident-Log und Post-Incident-Reviews |
| Wissen | Was dokumentiert und übergeben werden muss | Dokumentation und Code in Ihren Repositories | Repository-Zugang, Architekturnotizen, Runbooks |
| KI-Einsatz | Welche KI-Tools Code und Daten sehen dürfen | Menschliche Überprüfung von KI-generiertem Code und Tests | Eine genehmigte Tool-Liste und Review-Protokolle |
Diese Aufteilung gilt unabhängig vom Engagement-Modell. Was sich zwischen einem Festpreisprojekt und einem dedizierten Team ändert, ist das Schätzungsrisiko, nicht die Verantwortung für Qualität.
Abnahmekriterien, die testbar sind
Die meisten Qualitätsstreitigkeiten mit einem ausgelagerten Team beginnen mit einer Story, die beide Seiten unterschiedlich interpretieren. Abnahmekriterien verhindern das, wenn sie spezifisch genug sind, dass ein Tester, der nie am Planungsmeeting teilgenommen hat, Bestanden oder Nicht bestanden entscheiden kann.
Ein praktisches Format lautet: Gegeben eine Ausgangssituation, wenn der Nutzer etwas tut, dann ist ein Ergebnis sichtbar. Zum Beispiel: Gegeben ein angemeldeter Kunde mit zwei gespeicherten Adressen, wenn er zur Kasse geht, dann werden beide Adressen angeboten und die Standardadresse ist vorausgewählt; und wenn die Zahlung fehlschlägt, bleibt die Bestellung im Warenkorb und eine klare Fehlermeldung wird angezeigt.
Gute Kriterien haben fünf gemeinsame Merkmale:
- Beobachtbar. Sie beschreiben Verhalten, das eine Person oder ein automatisierter Test sehen kann, nicht Absichten.
- Begrenzt. Sie geben Grenzen an, wie Dateigrößen, die Antwortzeiten, die zählen, und unterstützte Browser oder Geräte.
- Fehlerfälle eingeschlossen. Sie beschreiben, was passiert, wenn etwas schiefgeht, nicht nur im Erfolgsfall.
- Daten benannt. Sie listen die Rollen, Datensätze und Randfälle auf, die für das Testen der Story benötigt werden.
- Nicht-funktionale Anforderungen angegeben. Barrierefreiheit, Performance- und Sicherheitsanforderungen erscheinen in den Kriterien oder in einer gemeinsamen Definition of Done, nicht in einem separaten Dokument, das niemand liest.
Ergänzen Sie die storyspezifischen Kriterien durch eine Definition of Done, die für jede Story gilt: Code reviewed, automatisierte Tests hinzugefügt und bestanden, Sicherheitsprüfungen durchgeführt, Dokumentation aktualisiert und die Änderung in einer Testumgebung bereitgestellt, die der Auftraggeber nutzen kann. Die Definition of Done ist der Punkt, an dem Qualität aufhört, von individuellem Einsatz abzuhängen.
Genehmigen Sie Kriterien, bevor eine Story in einen Sprint eintritt, nicht während des Testens. Eine Story ohne genehmigte Kriterien ist nicht startbereit, egal wie dringend sie erscheint.
Sicherheit als Abnahmekriterien
Sicherheit scheitert in ausgelagerter Lieferung, wenn sie eine Phase am Ende ist statt einer Reihe von Anforderungen von Anfang an. Zwei öffentliche Frameworks helfen Auftraggebern, Anforderungen zu formulieren, ohne sie von Grund auf neu zu schreiben.
- OWASP Application Security Verification Standard (ASVS). OWASP beschreibt den ASVS als Grundlage für das Testen der technischen Sicherheitskontrollen von Webanwendungen, als Liste von Anforderungen für sichere Entwicklung und als etwas, das in Beschaffungsverträgen verwendet werden kann. Version 5.0.0 ist die aktuelle stabile Version. Auftraggeber können die Anforderungen auswählen, die ihrem Risiko entsprechen, und sie in Abnahmekriterien referenzieren.
- NIST Secure Software Development Framework (SSDF), SP 800-218. Das SSDF gliedert sichere Entwicklungspraktiken in vier Bereiche: die Organisation vorbereiten, die Software schützen, gut gesicherte Software produzieren und auf Schwachstellen reagieren. Es gibt Auftraggebern ein gemeinsames Vokabular, um zu fragen, wie ein Anbieter arbeitet, nicht nur was er liefert.
In der Praxis bitten Sie den Anbieter, für jeden Release zu zeigen, welche Sicherheitsanforderungen im Geltungsbereich waren, wie der Code geprüft wurde, welche Scans durchgeführt wurden und was sie gefunden haben, welche Befunde behoben wurden und welche als Risiken akzeptiert wurden und von wem.
Netbase JSC veröffentlichte Sicherheitspraktiken umfassen Secure-Code-Review und Versionskontrolle, TLS bei der Übertragung und AES im Ruhezustand, rollenbasierte Zugriffskontrolle, MFA für Admin-Dashboards, Schwachstellen-Scanning und Penetrationstests sowie Disaster Recovery; NDAs, DPAs und SLAs sind auf Anfrage erhältlich, und Mitarbeiter arbeiten unter NDA. Netbase JSC hält die ISO-27001-Zertifizierung für Informationssicherheitsmanagement und eine SOC-2-Typ-II-Attestierung. Es folgt der DSGVO-Ausrichtung für den Datenschutz in Europa, HIPAA-konformen Methoden für den Umgang mit Gesundheitsdaten und CCPA-Compliance-Praktiken für Kunden mit US-amerikanischen Kundenstämmen. Diese gelten für Netbase JSC eigene Abläufe und Arbeitspraktiken. Sie zertifizieren kein Kundenprodukt oder -hosting, und Ihre eigene Compliance erfordert weiterhin eine eigene Bewertung.
KI-gestütztes Engineering: die Ausgabe steuern, nicht das Tool
Die meisten ausgelagerten Teams verwenden heute KI-Assistenten, um Code, Tests und Testdaten zu entwerfen. Ein Verbot ist selten realistisch, und blindes Vertrauen ist schlimmer. Steuern Sie, was sie produzieren, mit denselben Nachweisen, die Sie für jede andere Änderung einfordern.
KI hilft Qualitätsarbeit auf nützliche Weise: Testfälle aus genehmigten Abnahmekriterien entwerfen, synthetische Randfallsdaten generieren statt Produktionsdaten zu kopieren, fehlgeschlagene Tests und doppelte Fehlerberichte gruppieren sowie riskante Änderungen vor der menschlichen Überprüfung kennzeichnen. Jedes Ergebnis ist ein Entwurf, den ein namentlich genannter Entwickler oder Tester akzeptiert.
Die Risiken sind spezifisch, daher können es die Kontrollen auch sein:
- Tests, die den Code statt der Anforderung bestätigen. Aus dem Code generierte Tests bestehen konstruktionsbedingt. Verlangen Sie, dass Tests auf Abnahmekriterien zurückgeführt werden, und überprüfen Sie sie ebenso sorgfältig wie den Code.
- Plausibler, aber unsicherer Code. Generierter Code kann veraltete oder unsichere Muster wiederholen. Halten Sie Secure-Code-Review und Scanning in der Definition of Done für jede Änderung, unabhängig davon, wer oder was sie geschrieben hat.
- Daten, die an den falschen Ort gesendet werden. Vereinbaren Sie, welche KI-Tools genehmigt sind, und dass Ihr Code, Ihre Secrets und personenbezogene Daten niemals an Tools außerhalb dieser Liste oder an Modelle gehen, die damit trainieren.
- Unklare Verantwortlichkeit. Der Entwickler, der eine Änderung einspielt, antwortet dafür. Die KI hat es geschrieben ist kein akzeptiertes Risiko.
Fügen Sie der Definition of Done eine Zeile hinzu: KI-generierter Code und Tests von einer namentlich genannten Person geprüft und genehmigt. Für die Prüfungen, die darüber hinausgehen, sehen Sie unser Security-Review-Gate für KI-generierten Code.
KI-Funktionen testen
Ein Assistent, Klassifikator oder eine Empfehlungsfunktion gibt nicht jedes Mal dieselbe Antwort auf dieselbe Eingabe, daher benötigen Bestanden-oder-Nicht-bestanden-Kriterien eine andere Form. Abnahme wird zu einem gemessenen Ergebnis auf einem vereinbarten Evaluierungssatz.
-
Antwortqualität
Bewertung eines festen, versionierten Satzes realer Fälle; Bestehen-Schwelle vor dem Build vereinbaren
-
Eskalation
Außerhalb des Geltungsbereichs liegende oder unsichere Anfragen werden an eine Person übergeben
-
Datengrenzen
Prompts, die versuchen, Daten anderer Nutzer zu extrahieren oder Anweisungen zu umgehen, schlagen fehl
-
Aktionen
Alles, was Datensätze, Preise oder Geld ändert, wartet auf menschliche Genehmigung
-
Kosten und Latenz
Aufrufe pro Anfrage und Antwortzeit bleiben innerhalb vereinbarter Grenzen
-
Regression
Der Evaluierungssatz wird erneut ausgeführt, wenn sich Modell, Prompt oder abgerufene Daten ändern
Zeichnen Sie die Modell- und Prompt-Version bei jedem Release auf, da ein Modell-Update eines Anbieters die Ergebnisse ändern kann, ohne dass sich eine Zeile Ihres Codes ändert.
Ein Release-Readiness-Gate
Ein Release-Readiness-Gate ist ein kurzes Meeting oder eine Checkliste, die entscheidet, ob ein Release-Kandidat zu Kunden gelangt. Sein Wert liegt darin, die Nachweise im Voraus zu benennen, sodass die Entscheidung nicht allein auf Vertrauen basiert.
-
Umfang
- Nachweis
- Release Notes mit Stories und bekannten Problemen
- Wer unterzeichnet
- Product Owner
-
Funktionale Qualität
- Nachweis
- Abnahmetests und Regressions-Suite bestanden
- Wer unterzeichnet
- QA-Lead
-
Sicherheit
- Nachweis
- Scan-Ergebnisse geprüft; offene Befunde von einem namentlich genannten Verantwortlichen akzeptiert
- Wer unterzeichnet
- Sicherheitsverantwortlicher oder CTO
-
Performance
- Nachweis
- Wichtige User Journeys gegen vereinbarte Grenzen gemessen
- Wer unterzeichnet
- Tech-Lead
-
Daten und Migrationen
- Nachweis
- Migration auf einer Kopie geprobt; Backup erstellt
- Wer unterzeichnet
- Tech-Lead
-
Rollback
- Nachweis
- Ein getesteter Rollback oder ein Feature-Flag, um die Änderung abzuschalten
- Wer unterzeichnet
- Release-Manager
-
Betrieb
- Nachweis
- Monitoring und Alerts eingerichtet; Support-Team informiert
- Wer unterzeichnet
- Betriebsverantwortlicher
-
KI-Funktionen
- Nachweis
- Evaluierungsergebnisse gegen den Schwellenwert; Modell- und Prompt-Versionen aufgezeichnet
- Wer unterzeichnet
- Product Owner und KI-Lead
-
Kommunikation
- Nachweis
- Kundenseitige Hinweise bereit, wo nötig
- Wer unterzeichnet
- Product Owner
Halten Sie das Gate proportional. Eine kleine Korrektur kann auf Basis automatisierter Nachweise bestehen; ein Release, der Daten migriert oder den Checkout ändert, verdient die vollständige Liste. Dokumentieren Sie jede Gate-Entscheidung, einschließlich Releases, die mit akzeptierten Risiken ausgeliefert wurden, damit Trends später sichtbar werden.
Liefergesundheitsmetriken, die schwer zu manipulieren sind
Metriken helfen Auftraggebern, ein Lieferproblem zu erkennen, bevor es zu einem verpassten Launch wird. Sie schaden, wenn sie zu Zielen werden, die ein Team auf Kosten des Produkts optimiert.
Das Forschungsprogramm DORA definiert fünf Software-Delivery-Performance-Metriken: Change Lead Time, von einem Commit bis zur Bereitstellung in der Produktion; Deployment Frequency; Failed Deployment Recovery Time; Change Fail Rate, der Anteil der Deployments, die sofortige Eingriffe erfordern; und Deployment Rework Rate, der Anteil der Deployments, die ungeplant sind und durch einen Produktionsvorfall verursacht wurden. Zusammen balancieren sie Geschwindigkeit gegen Stabilität, was sie schwerer manipulierbar macht als jede einzelne Zahl.
-
Change Lead Time
- Was sie dem Auftraggeber sagt
- Wie schnell eine fertige Änderung Nutzer erreicht
- Achten auf
- Lange Wartezeiten in Review- oder Test-Queues
-
Deployment Frequency
- Was sie dem Auftraggeber sagt
- Ob Releases klein und routinemäßig sind
- Achten auf
- Große, seltene Releases, die Risiken bündeln
-
Change Fail Rate
- Was sie dem Auftraggeber sagt
- Wie oft Releases Probleme verursachen
- Achten auf
- Steigende Raten nach Termindruck
-
Failed Deployment Recovery Time
- Was sie dem Auftraggeber sagt
- Wie schnell Probleme rückgängig gemacht werden
- Achten auf
- Manuelle, langsame Rollbacks
-
Deployment Rework Rate
- Was sie dem Auftraggeber sagt
- Wie viel Arbeit ungeplantes Feuerlöschen ist
- Achten auf
- Incident-getriebene Releases, die geplante Arbeit verdrängen
-
Escaped Defects
- Was sie dem Auftraggeber sagt
- Defekte, die von Nutzern statt von Tests gefunden werden
- Achten auf
- Lücken in Abnahmekriterien oder Testdaten
-
Planbarkeit
- Was sie dem Auftraggeber sagt
- Zugesagte Arbeit, die pro Iteration geliefert wird
- Achten auf
- Chronische Überverpflichtung
-
KI-Evaluierungstrend
- Was sie dem Auftraggeber sagt
- Ob KI-Funktionen die Qualität über Modell- und Prompt-Änderungen hinweg aufrechterhalten
- Achten auf
- Stille Abfälle nach einem Anbieter-Update
Die letzten drei Zeilen sind häufige Ergänzungen, keine DORA-Metriken. Überprüfen Sie Trends statt Einzelwerte und lesen Sie die Metriken zusammen. Ein Team, das häufig deployt, aber oft scheitert, ist nicht gesund; ebenso wenig eines, das nie scheitert, weil es selten released. Vergleichen Sie niemals Anbieter oder Teams anhand von Rohdaten ohne den Kontext von Produkt, Architektur und Risiko.
Eine Governance-Kadenz, die über Zeitzonen hinweg funktioniert
Kadenz verwandelt Metriken und Gates in Entscheidungen. Netbase veröffentlichtes Governance-Modell umfasst wöchentliche Reviews, KPI-Dashboards, einen dedizierten Account-Manager und Projektmanager, Slack oder Zoom für die tägliche Kommunikation und Client-Dashboards. Sein Lieferlebenszyklus hat sechs Schritte: Discovery und strategische Ausrichtung; Team-Zusammenstellung und Architekturplanung; agile Ausführung mit ergebnisbasierten Meilensteinen; modulare und produktisierte Komponenten; Training, Rollout und Optimierung; sowie laufender Support und Co-Building. Teams bestehen aus 3 bis 30 Personen und umfassen Business Analysts, Projektmanager, Solution Architects, Entwickler, QA- und UI/UX-Designer; die Arbeit beginnt typischerweise innerhalb von 1 bis 2 Wochen nach der Discovery. Der Support läuft Montag bis Samstag, mit Sonntag frei, und die Lieferkommunikation erfolgt auf Englisch. KI-Tools werden projektbezogen ausgewählt und mit dem Kunden abgestimmt.
Eine Kadenz, die Auftraggeber anpassen können:
-
Täglich, schriftlich
- Zweck
- Arbeit entblocken
- Eingaben
- Kurze Updates und offene Fragen
-
Wöchentliches Review
- Zweck
- Fortschritt, Qualität und Risiken prüfen
- Eingaben
- Demo, Metriken-Dashboard, Risikoliste
-
Pro Release
- Zweck
- Go oder No-go entscheiden
- Eingaben
- Bereitschafts-Gate-Nachweise
-
Monatlich oder vierteljährlich
- Zweck
- Umfang, Team und Prioritäten anpassen
- Eingaben
- Metrik-Trends, Budget, Roadmap
-
Nach Incidents
- Zweck
- Ohne Schuldzuweisungen lernen
- Eingaben
- Zeitplan, Ursache, Maßnahmen mit Verantwortlichen
Für die Test- und Qualitätspraktiken hinter dieser Kadenz sehen Sie Netbase Quality-Engineering- und Testing-Service.
Ein Beispiel aus dem Druckhandel
Qualitäts-Governance ist dort am wichtigsten, wo ein Defekt einen Verkauf kostet. Im Druckhandel gestaltet ein Kunde oft online ein Produkt, genehmigt eine Druckvorschau und bezahlt in einer einzigen Sitzung, sodass ein defekter Editor, eine langsame Seite oder eine fehlgeschlagene Zahlung die Bestellung beendet. Deshalb benötigen Web-to-Print-Plattformen Abnahmekriterien für Design-, Korrektur- und Checkout-Journeys, nicht nur für Back-Office-Screens, und deshalb ist die Druck- und Verpackungsbranche ein anspruchsvoller Ort, um Release-Disziplin zu üben.
USticker. Für USticker lieferte Netbase ein E-Commerce-Zahlungsverbesserungsprojekt. Die veröffentlichten Ergebnisse sind: Conversion um 40 % gestiegen für Nutzer des Design-Tools, abgeschlossene Designs um 32 % in sechs Monaten gestiegen, Retention um 25 % gestiegen, Online-Bestell-Umsatz um 15 % gestiegen und Seitenladezeit um 21 % gesunken. Die Zahlen beschreiben das Engagement als Ganzes, wie für diesen Kunden berichtet, und die 40 % gelten nur für Nutzer des Design-Tools. Sie zeigen, welche Maßnahmen ein Release-Gate für ein Commerce-Produkt schützen sollte: Conversion, Abschluss und Geschwindigkeit. Die USticker-Case-Study lesen.
Den nächsten Schritt mit einem Netbase-Berater planen
Kompromisse und häufige Fehler
- Zu viele Gates. Aufwendige Genehmigungen für jede Änderung verlangsamen die Lieferung und veranlassen Teams, riskante Releases zu bündeln. Skalieren Sie das Gate entsprechend der Änderung.
- Metriken als Ziele. Teams nach Deployment-Zahlen oder Fehlerzahlen zu bezahlen oder zu bewerten, lädt zur Manipulation ein. Nutzen Sie Metriken, um bessere Fragen zu stellen.
- Sicherheit ans Ende verschoben. Ein Penetrationstest in der Woche vor dem Launch findet Probleme zu spät, um sie gut zu beheben. Integrieren Sie Anforderungen in die Kriterien.
- Abnahme nur per Demo. Eine gute Demo zeigt den Happy Path. Verlangen Sie auch Tests, die Fehlerfälle abdecken.
- Nur beim Anbieter liegende Repositories. Wenn Code und Pipelines nur in den Accounts des Anbieters liegen, hängt Governance vom guten Willen ab. Halten Sie sie in Ihren eigenen.
- Kriterien nach dem Build ändern, ohne es zu kommunizieren. Späte Änderungen an Abnahmekriterien sind normal, aber es sind Umfangsänderungen; dokumentieren Sie sie als solche, damit Schätzungen und Qualität fair bewertet werden.
- Kein namentlich genannter Verantwortlicher für akzeptierte Risiken. Jeder offene Befund, der in die Produktion geht, benötigt eine Person, die ihn akzeptiert hat, und ein Datum zur Wiedervorlage.
Eine Qualitäts-Governance-Checkliste
- Jede Story hat testbare Abnahmekriterien, einschließlich Fehlerfälle.
- Eine gemeinsame Definition of Done deckt Review, Tests, Sicherheitsprüfungen und Dokumentation ab.
- Sicherheitsanforderungen referenzieren einen öffentlichen Standard wie den OWASP ASVS.
- Der Anbieter kann seine Praktiken anhand eines Frameworks wie dem NIST SSDF erläutern.
- Ein Release-Readiness-Gate benennt seine Nachweise und wer jeden Punkt unterzeichnet.
- Rollback ist getestet, nicht angenommen.
- Liefergesundheitsmetriken werden als Trends verfolgt und wöchentlich überprüft.
- Code, Pipelines und Dokumentation liegen in Repositories, die Sie kontrollieren.
- Support-Zeiten, Prioritätsregeln und Eskalationskontakte sind schriftlich festgehalten.
- Incidents führen zu blameless Reviews mit Maßnahmen und Verantwortlichen.
- KI-generierter Code und Tests werden von einer namentlich genannten Person überprüft, ausschließlich mit genehmigten Tools.
- KI-Funktionen werden gegen einen versionierten Evaluierungssatz abgenommen, der bei jeder Modell- oder Prompt-Änderung erneut ausgeführt wird.
Geplante Leitfäden in diesem Cluster
Dieser Pillar verankert tiefergehende Leitfäden. Vier sind veröffentlicht: Sicherheitsfragen an einen Software-Entwicklungspartner, eine Abnahmekriterien- und Release-Readiness-Checkliste, ein Security-Review-Gate für KI-generierten Code und ein reifegradgestufter Leitfaden zum Messen der Engineering-Delivery-Health, der über die obige DORA-Zusammenfassung hinausgeht.
Grenzen dieses Leitfadens
Dies ist praktische Guidance aus Netbase-Liefererfahrung, keine Originalforschung oder Rechtsberatung. OWASP, NIST und DORA werden als öffentliche Frameworks zitiert, nicht als Konformitätsansprüche. Die KI-Abschnitte beschreiben aktuelle Praxis in einem sich schnell entwickelnden Bereich, keine gemessenen Ergebnisse. Netbase Sicherheitspraktiken werden als Praktiken beschrieben, ohne Anspruch auf die Wirksamkeit einer Kontrolle, und seine Zertifizierungen gelten für Netbase eigene Abläufe. Die USticker-Ergebnisse wurden für dieses Engagement als Ganzes berichtet und hängen von der Ausgangslage und dem Markt des Kunden ab.
Häufig gestellte Fragen
Der Auftraggeber ist verantwortlich. Ein Business Analyst des Anbieters kann sie entwerfen, aber der Product Owner genehmigt jeden einzelnen, bevor die Arbeit beginnt.
Sie benötigen jemanden auf Ihrer Seite, der die Abnahme beurteilen kann. Das kann ein Product Owner mit Zeit dafür sein; größere Programme fügen oft einen unabhängigen QA-Lead hinzu.
Change Lead Time, Deployment Frequency, Change Fail Rate und Failed Deployment Recovery Time sowie Escaped Defects. Fügen Sie weitere hinzu, sobald diese vertrauenswürdig sind.
Nein. Sie deckt das Informationssicherheitsmanagement des Anbieters ab; Ihr Produkt benötigt weiterhin eigene Sicherheitsanforderungen und Tests.
Vereinbaren Sie vor dem Build einen versionierten Evaluierungssatz realer Fälle und einen Bestehen-Schwellenwert, testen Sie Eskalation und Datengrenzen separat und führen Sie den Satz erneut aus, wenn sich Modell oder Prompt ändert.
Fortschritt gegenüber dem Plan, ein Demo-Link, Liefermetriken als Trends, offene Risiken mit Verantwortlichen, offene Sicherheitsbefunde und die von Ihnen benötigten Entscheidungen mit Terminen.
Wöchentlich für Fortschritt und Qualität, bei jedem Release für Go oder No-go und vierteljährlich für Trends und Team-Zusammensetzung.
Wie dieser Leitfaden erstellt wurde
Das Netbase Editorial Team hat diesen Leitfaden aus Netbase veröffentlichten Liefer-, Governance- und Sicherheitsseiten, der USticker-Case-Study und öffentlichen Leitlinien von OWASP, NIST und DORA verfasst. David (CEO) hat jeden Netbase-Fakt überprüft. Externe Quellen werden mit Zugriffsdaten zitiert. Der Entwurf wurde mit KI-Unterstützung (Claude) erstellt. Sein Zweck ist es, Auftraggebern zu helfen, für Qualität verantwortlich zu bleiben, während die Arbeit selbst ausgelagert wird.
Nächster Schritt
Teilen Sie mit, wie Ihre ausgelagerte Lieferung heute gesteuert wird, welche Releases Ihnen Sorgen machen und welche Compliance-Anforderungen Sie haben, und wir werden ein Solution-Review buchen, um Abnahme-, Release- und Metrik-Praktiken festzulegen, die passen. Sie können auch den zugehörigen Service ansehen oder weitere Netbase-Insights durchsuchen.
Projekte hinter diesem Leitfaden
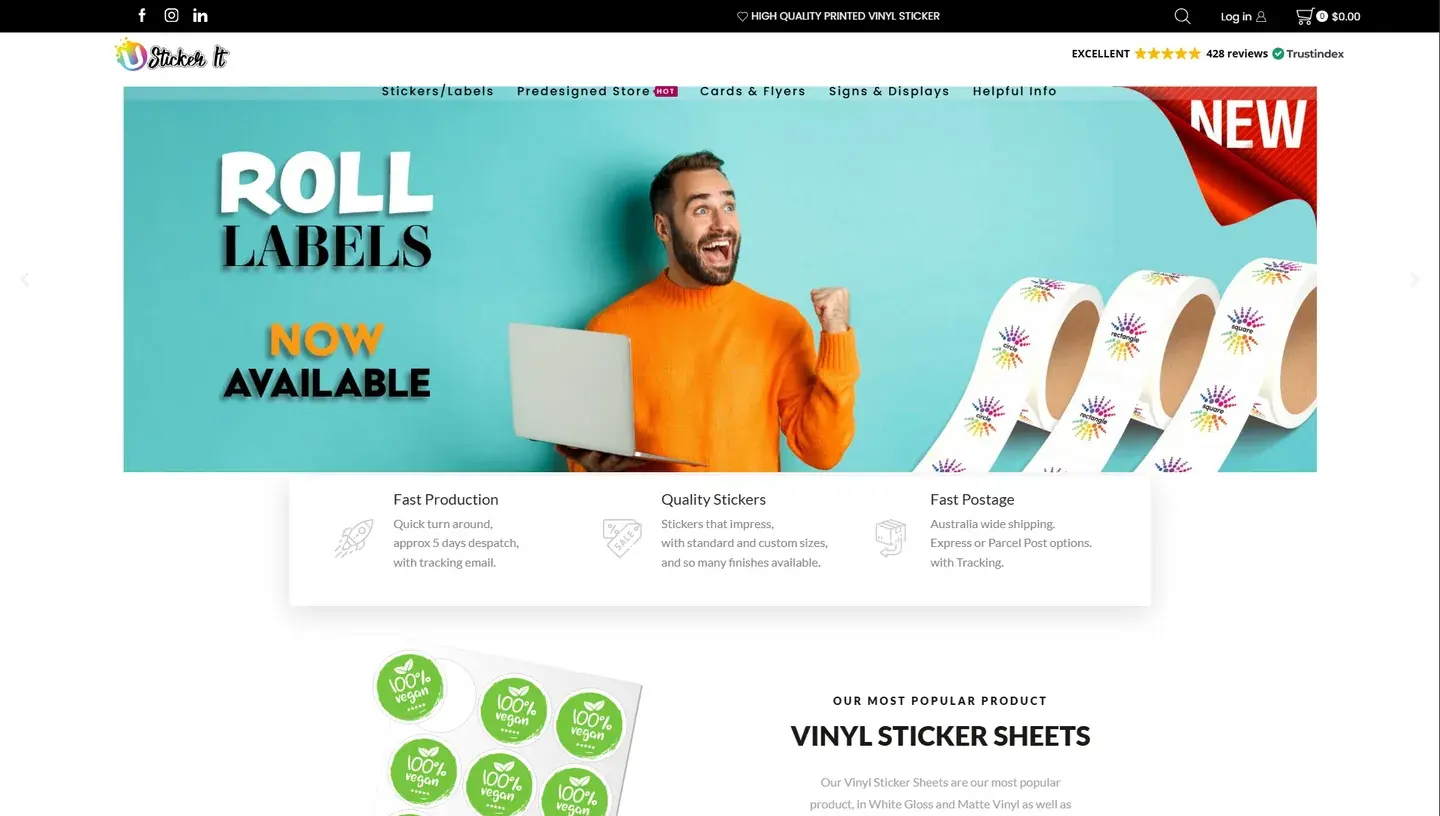
USticker, ein familiengeführter Stickerdrucker im Westen Sydneys (Australien), wollte Kunden ermöglichen, Hintergrundbilder und Farben im Online-Gestaltungswerkzeug festzulegen und schneller zur Kasse zu gehen.
WeiterlesenVerwandte Leistungen und Lösungen
 KI-gestütztes QA und Software-Testing direkt im Entwicklungsprozess
Netbase bietet Software-Testing- und QA-Services für Produkt- und Commerce-Teams, die häufig ausliefern möchten, ohne das zu beschädigen, was Kunden täglich nutzen. QA läuft innerhalb des Lieferprozesses, nicht danach: Abnahmekriterien, automatisierte Regression mit KI-generierten Testentwürfen, Performance-Budgets und Release-Readiness-Prüfungen. Die Seitenladezeiten sprechen für sich: Bei USticker sank die Ladezeit um 21 %, bei PrintLeo verbesserte sie sich um 35 %.
Mehr erfahren
 Web-to-Print-Plattform mit KI-Designunterstützung – vom Online-Design zur druckfertigen Bestellung
Eine Web-to-Print-Plattform ist ein Online-Bestell-, Design- und Druckvorstufen-Workflow für Druckunternehmen: Kunden konfigurieren, gestalten und genehmigen ihre Bestellung online, KI kann Layouts vorschlagen und Druckdaten-Probleme erkennen, und die Produktion erhält eine druckfertige Datei. Netbase JSC hat 50+ individuelle Web-to-Print-Plattformen in Bekleidung, Verpackung, Beschilderung, Werbeartikel und Corporate-B2B-Portalen umgesetzt.
Mehr erfahren
Remote mit Netbase arbeiten
Alle Projekte von Netbase JSC werden remote durchgeführt – Kunden aus jedem Land und jeder Branche können mit uns arbeiten. Netbase hat mit Kunden in 80 Ländern zusammengearbeitet. Verträge und Rechnungen werden von Netbase JSC ausgestellt; die Zahlung erfolgt per Banküberweisung auf das Firmenkonto oder via PayPal Business. Sprechen Sie direkt mit dem CEO, Huy Nguyen (David), per WhatsApp oder E-Mail.
Projekt besprechen
Netbase JSC unterstützt Organisationen beim Design, Aufbau, der Modernisierung und dem Betrieb digitaler Produkte und KI-gestützter Geschäftssysteme.project@netbasejsc.com
+84 937 869 689
91 Nguyen Chi Thanh, Dong Da, Hanoi, Vietnam
Kontakt
Schildern Sie uns, was Sie aufbauen, modernisieren oder betreiben möchten.