

アウトソース開発チーム、AI生成コード、AI機能のためのソフトウェア品質ガバナンス
アウトソース開発チームの品質管理には、3つの要素をバイヤー自身が担う必要があります:全ストーリーのテスト可能な受け入れ基準、エビデンスを明示したリリース可否ゲート、毎週レビューする少数のデリバリー健全性メトリクス。セキュリティチェックとAI生成コードのレビューを含め、各ステップの証明をベンダーに求めてから、顧客環境へリリースしてください。
ソリューションレビューを予約する 関連サービスを見る著者: Netbase Delivery and Quality Desk · 監修: David (CEO) · 更新日 17 Sep 2026 · 1 分で読める

このガイドは、アウトソースまたはオフショア開発チームと協働し、その成果物に対して説明責任を持つファウンダー、CTO、プロダクトオーナー、調達担当者を対象としています。バイヤーとベンダー間の品質責任の分担方法、テスト可能な受け入れ基準の書き方、そこにセキュリティを組み込む方法、AI支援エンジニアリングのガバナンスとAI機能のテスト方法、リリース可否ゲートの運用方法、監視すべきデリバリー健全性メトリクス、そして実践的なガバナンスのリズムについて説明します。
ガイドの内容
- デリバリーをアウトソースした場合の品質オーナーシップ
- テスト可能な受け入れ基準
- 受け入れ基準としてのセキュリティ
- AI支援エンジニアリング:ツールではなくアウトプットを管理する
- AI機能のテスト
- リリース可否ゲート
- ゲームされにくいデリバリー健全性メトリクス
- タイムゾーンを越えて機能するガバナンスのリズム
- プリントコマースからの事例
- トレードオフとよくある間違い
- 品質ガバナンスチェックリスト
- このクラスターの予定ガイド
- このガイドの限界
- よくある質問
- このガイドの作成方法
- 次のステップ
デリバリーをアウトソースした場合の品質オーナーシップ
アウトソースで移るのは作業であり、説明責任ではありません。コードを誰が書いたかに関わらず、顧客・規制当局・取締役会があなたのプロダクトを評価します。優れたガバナンスは、バイヤーが決定すべきことと、ベンダーに信頼して任せるべきことを分け、各境界でエビデンスを求めます。
| 領域 | バイヤーが決める | ベンダーが提供する | 求めるエビデンス |
|---|---|---|---|
| スコープと優先順位 | 何が重要か、どの順序で | 見積もり、リスク、選択肢 | 受け入れ基準付きのバックログ |
| 受け入れ | 各ストーリーの「完了」の定義 | それを証明するテスト | 基準に紐付けられたテスト結果 |
| セキュリティ | リスク許容度、データ分類、コンプライアンス要件 | セキュアなコーディング、レビュー、スキャン | レビュー記録、スキャンレポート、修正済み指摘事項 |
| リリース | Go/No-Goの判断と時期 | リリース候補、リリースノート、ロールバック計画 | 双方が署名した可否チェックリスト |
| 運用 | サポート時間と優先度ルール | 監視、インシデント対応、修正 | インシデントログとポストインシデントレビュー |
| ナレッジ | 文書化・移管が必要なもの | あなたのリポジトリへのドキュメントとコード | リポジトリアクセス、アーキテクチャメモ、ランブック |
| AI利用 | コードとデータを参照できるAIツール | AI生成コード・テストの人によるレビュー | 承認済みツールリストとレビュー記録 |
この分担はエンゲージメントモデルを問わず成立します。請負とラボ型開発の違いは、見積もりリスクの負担先であり、品質に対する説明責任の所在ではありません。
テスト可能な受け入れ基準
アウトソースチームとの品質トラブルのほとんどは、双方が異なる解釈をしたストーリーから始まります。受け入れ基準は、企画ミーティングに参加していないテスターでも合否を判断できるほど具体的であれば、そうした問題を防げます。
実用的なフォーマットは「前提条件がある状態で、ユーザーが何かを行うと、ある結果が表示される」という形式です。例:保存済みの住所が2つある会員ユーザーがチェックアウトすると、両方の住所が表示されてデフォルトの住所が事前選択されている。支払いが失敗した場合は、注文がカートに残り、明確なエラーメッセージが表示される。
良い受け入れ基準には5つの特徴があります:
- 観察可能であること。意図ではなく、人または自動テストが確認できる動作を記述します。
- 境界が明確であること。ファイルサイズ、重要なレスポンスタイム、対応ブラウザやデバイスなどの制限を明記します。
- 失敗ケースを含むこと。成功時だけでなく、何かが失敗した場合の動作も記述します。
- データが明示されていること。ストーリーをテストするために必要なロール、レコード、エッジケースを列挙します。
- 非機能要件が記載されていること。アクセシビリティ、パフォーマンス、セキュリティ要件は、誰も読まない別ドキュメントではなく、基準または共通の完了定義に含めます。
ストーリーレベルの基準と、すべてのストーリーに適用される完了定義を組み合わせてください:コードレビュー済み、自動テスト追加・合格済み、セキュリティチェック実施済み、ドキュメント更新済み、バイヤーが使用できるテスト環境にデプロイ済み。完了定義こそ、品質が個人の努力に依存しなくなる場所です。
受け入れ基準はスプリント開始前に承認してください。テスト中ではありません。承認済みの基準のないストーリーは、どれだけ急いでいても開始準備ができていません。
受け入れ基準としてのセキュリティ
アウトソースデリバリーでセキュリティが失敗するのは、最初から要件として定義されるのではなく、最後のフェーズとして扱われるからです。バイヤーがゼロから書かずに要件を定義するのに役立つ2つの公開フレームワークがあります。
- OWASP アプリケーションセキュリティ検証標準(ASVS)。OWASPはASVSを、Webアプリケーションの技術的セキュリティコントロールをテストするための基礎、セキュアな開発のための要件リスト、調達契約に使用できるものとして説明しています。バージョン5.0.0が現在の安定版リリースです。バイヤーはリスクに合った要件を選択し、受け入れ基準で参照できます。
- NIST セキュアソフトウェア開発フレームワーク(SSDF)、SP 800-218。SSDFはセキュアな開発実践を4つの領域にまとめています:組織の準備、ソフトウェアの保護、セキュアなソフトウェアの製造、脆弱性への対応。バイヤーがベンダーの作業方法を問うための共通語彙を提供します。
実務では、各リリースについてベンダーに以下を示してもらいましょう:スコープに含まれていたセキュリティ要件、コードのレビュー方法、実施したスキャンとその結果、修正された指摘事項、リスクとして受け入れられた指摘事項とその承認者。
Netbase JSCが公開しているセキュリティプラクティスは、セキュアコードレビューとバージョン管理、転送中のTLSと保存時のAES暗号化、ロールベースアクセス制御、管理ダッシュボードのMFA、脆弱性スキャンと侵入テスト、ディザスタリカバリです。NDA、DPA、SLAはリクエストに応じて提供可能で、コントリビューターはNDA下で作業しています。Netbase JSCは情報セキュリティマネジメントについてISO 27001認証とSOC 2 Type II認証を保有しています。欧州のデータプライバシーに関するGDPR対応、医療データ処理のためのHIPAA準拠方法論、米国顧客ベースを持つクライアント向けのCCPAコンプライアンス実践に従っています。これらはNetbase JSCの自社業務と作業プラクティスに適用されます。クライアントのプロダクトやホスティングを認証するものではなく、お客様自身のコンプライアンスについては別途アセスメントが必要です。
AI支援エンジニアリング:ツールではなくアウトプットを管理する
現在ほとんどのアウトソースチームは、コード、テスト、テストデータの下書きにAIアシスタントを使用しています。禁止することは現実的ではなく、盲目的に信頼することはさらに問題です。他の変更と同様のエビデンスを求めながら、アウトプットを管理してください。
AIは品質作業に有用な形で役立ちます:承認済みの受け入れ基準からのテストケース下書き、本番レコードのコピーではなく合成エッジケースデータの生成、失敗テストや重複した不具合レポートのグループ化、人によるレビュー前のリスクの高い変更のフラグ立て。これらはいずれも、担当のエンジニアまたはテスターが承認する下書きです。
リスクは具体的なので、コントロールも具体的にできます:
- 要件ではなくコードを確認するテスト。コードから生成されたテストは構造上合格します。テストは受け入れ基準に紐付けることを必須とし、コードと同様に慎重にレビューしてください。
- もっともらしいが安全でないコード。生成されたコードは古いまたは安全でないパターンを繰り返すことがあります。誰が書いたかに関わらず、すべての変更の完了定義にセキュアコードレビューとスキャンを含めてください。
- 誤った場所に送信されるデータ。承認済みのAIツールを合意し、コード、シークレット、個人データがそのリスト外のツールやトレーニングに使用するモデルに送られないようにしてください。
- 不明確な説明責任。変更をマージしたエンジニアがその責任を負います。「AIが書いた」は受け入れられるリスクではありません。
完了定義に1行追加してください:AI生成コードとテストは担当者によってレビュー・承認済み。
AI機能のテスト
アシスタント、分類器、レコメンデーション機能は同じ入力に対して毎回同じ答えを返さないため、合否基準には異なる形が必要です。受け入れは、合意した評価セットに対する測定結果となります。
-
回答品質
実際のケースの固定バージョン管理済みセットをスコアリング。ビルド前に合格閾値を合意する
-
エスカレーション
スコープ外または低信頼度のリクエストは人へ引き継ぐ
-
データ境界
他ユーザーのデータを抽出または指示をバイパスしようとするプロンプトは失敗する
-
アクション
レコード、価格、金額を変更するものは人の承認を待つ
-
コストとレイテンシ
リクエストあたりの呼び出し数とレスポンスタイムが合意した制限内に収まる
-
リグレッション
モデル、プロンプト、取得データが変更されるたびに評価セットを再実行する
プロバイダーのモデル更新によってコードを1行も変更せずに結果が変わる可能性があるため、リリースごとにモデルとプロンプトのバージョンを記録してください。
リリース可否ゲート
リリース可否ゲートは、リリース候補を顧客に提供するかどうかを決定する短いミーティングまたはチェックリストです。その価値は、事前にエビデンスを明示することにあり、判断が確信だけに基づかないようにします。
| ゲート項目 | エビデンス | 署名者 |
|---|---|---|
| スコープ | ストーリーと既知の問題を記載したリリースノート | プロダクトオーナー |
| 機能品質 | 受け入れテストとリグレッションスイートの合格 | QAリード |
| セキュリティ | スキャン結果のレビュー済み。未解決の指摘事項は担当者が承認済み | セキュリティオーナーまたはCTO |
| パフォーマンス | 主要なジャーニーが合意した制限に対して測定済み | テックリード |
| データとマイグレーション | コピー環境でマイグレーションのリハーサル済み。バックアップ取得済み | テックリード |
| ロールバック | テスト済みのロールバック、または変更をオフにするフィーチャーフラグ | リリースマネージャー |
| 運用 | 監視とアラートが整備済み。サポートチームへのブリーフィング完了 | オペレーションオーナー |
| AI機能 | 閾値に対する評価結果。モデルとプロンプトのバージョン記録済み | プロダクトオーナーとAIリード |
| コミュニケーション | 必要に応じて顧客向けノートを準備済み | プロダクトオーナー |
ゲートは変更の規模に合わせてください。小さな修正は自動化されたエビデンスで通過できます。データを移行したりチェックアウトを変更したりするリリースは完全なリストが必要です。受け入れたリスクを伴うリリースを含め、すべてのゲート判断を記録し、後からトレンドが把握できるようにしてください。
ゲームされにくいデリバリー健全性メトリクス
メトリクスはバイヤーが、デリバリーの問題が見逃されたリリースになる前に把握するのに役立ちます。チームがプロダクトを犠牲にして最適化するターゲットになると害になります。
DORAの研究プログラムは5つのソフトウェアデリバリーパフォーマンスメトリクスを定義しています:コミットから本番デプロイまでの変更リードタイム、デプロイ頻度、失敗したデプロイの回復時間、即時対応が必要なデプロイの割合である変更失敗率、本番インシデントによる計画外のデプロイの割合であるデプロイ手直し率。これらを合わせることで速度と安定性のバランスを取るため、単一の数値よりもゲームしにくくなっています。
| メトリクス | バイヤーへの示唆 | 注意すべき点 |
|---|---|---|
| 変更リードタイム | 完成した変更がユーザーに届くまでの速さ | レビューやテストキューでの長い待機 |
| デプロイ頻度 | リリースが小さく定常的かどうか | リスクをまとめた大規模でまれなリリース |
| 変更失敗率 | リリースがどれだけ問題を引き起こすか | 締め切りプレッシャー後の上昇率 |
| 失敗したデプロイの回復時間 | 問題をどれだけ速く解消できるか | 手動で遅いロールバック |
| デプロイ手直し率 | 計画外の消火作業がどれだけあるか | 計画作業を圧迫するインシデント駆動のリリース |
| エスケープした不具合 | テストではなくユーザーが発見した不具合 | 受け入れ基準またはテストデータのギャップ |
| 予測可能性 | イテレーションごとに約束した作業の達成度 | 慢性的なオーバーコミット |
| AI評価トレンド | モデルとプロンプト変更をまたいでAI機能の品質が維持されているか | プロバイダー更新後のサイレントな低下 |
最後の3行はよくある追加項目であり、DORAメトリクスではありません。単一の値ではなくトレンドをレビューし、メトリクスをまとめて読んでください。頻繁にデプロイするが頻繁に失敗するチームは健全ではありません。めったにリリースしないためにめったに失敗しないチームも同様です。プロダクト、アーキテクチャ、リスクのコンテキストなしに生の数値でベンダーやチームを比較しないでください。
タイムゾーンを越えて機能するガバナンスのリズム
リズムはメトリクスとゲートを意思決定に変えます。Netbase JSCが公開しているガバナンスモデルには、週次レビュー、KPIダッシュボード、専任アカウントマネージャーとプロジェクトマネージャー、日常的なコミュニケーションのためのSlackまたはZoom、クライアントダッシュボードが含まれます。デリバリーライフサイクルは6ステップです:ディスカバリーと戦略的アラインメント、チーム編成とアーキテクチャ計画、成果ベースのマイルストーンによるアジャイル実行、モジュール式のプロダクト化されたコンポーネント、トレーニング・ロールアウト・最適化、継続的なサポートと共同構築。チーム規模は3名から30名で、ビジネスアナリスト、プロジェクトマネージャー、ソリューションアーキテクト、開発者、QA、UI/UXデザイナーで構成されます。ディスカバリー後、通常1〜2週間以内に作業が開始されます。サポート対応は月曜から土曜で日曜はオフ、デリバリーのコミュニケーションは英語で行われます。AIツールはプロジェクトごとに選択され、クライアントと合意します。
バイヤーが適用できるリズム:
| リズム | 目的 | インプット |
|---|---|---|
| 毎日、書面で | 作業のブロック解除 | 短い進捗報告と未解決の質問 |
| 週次レビュー | 進捗、品質、リスクの確認 | デモ、メトリクスダッシュボード、リスクリスト |
| リリースごと | Go/No-Goの判断 | 可否ゲートのエビデンス |
| 月次または四半期 | スコープ、チーム、優先順位の調整 | メトリクストレンド、予算、ロードマップ |
| インシデント後 | 非難なしの学習 | タイムライン、原因、担当者付きのアクション |
このリズムを支えるテストと品質プラクティスについては、Netbase JSCの品質エンジニアリング・テストサービスをご覧ください。
プリントコマースからの事例
品質ガバナンスが最も重要なのは、欠陥が販売機会の損失につながる場面です。プリントコマースでは、顧客がオンラインでプロダクトをデザインし、プルーフを承認して支払いを一度のセッションで行うことが多いため、エディターの不具合、遅いページ、決済の失敗は注文の失敗を意味します。だからこそWeb to Printプラットフォームには、バックオフィス画面だけでなく、デザイン・プルーフィング・チェックアウトジャーニーの受け入れ基準が必要であり、印刷・パッケージング業界はリリース規律を実践するうえで厳しい環境です。
USticker。USticker向けに、Netbase JSCはECサイトの決済拡張エンゲージメントを提供しました。公開されている成果は、デザインツール利用ユーザーのコンバージョン率40%向上、6カ月で完了デザイン32%増加、リテンション25%向上、オンライン注文収益15%向上、ページ読み込み時間21%短縮です。これらの数値はそのクライアントに対して報告されたエンゲージメント全体を示しており、40%はデザインツールユーザーにのみ適用されます。コマースプロダクトのリリースゲートが守るべき指標を示しています:コンバージョン、完了率、速度。USticker事例を読む。
Netbaseのコンサルタントと次のステップを計画する
トレードオフとよくある間違い
- ゲートが多すぎる。すべての変更に重い承認を求めると、デリバリーが遅くなり、チームがリスクの高いリリースをまとめるようになります。ゲートは変更の規模に合わせてください。
- ターゲットとしてのメトリクス。デプロイ数や不具合数でチームを評価するとゲームを誘発します。メトリクスはより良い質問をするために使用してください。
- 最後まで残されるセキュリティ。リリース1週間前の侵入テストで発見された問題は、適切に修正するには遅すぎます。要件を基準に組み込んでください。
- デモのみによる受け入れ。良いデモはハッピーパスを示します。失敗ケースもカバーするテストを求めてください。
- ベンダー専用リポジトリ。コードとパイプラインがベンダーのアカウントにのみ存在する場合、ガバナンスは善意に依存します。あなたのリポジトリに保管してください。
- ビルド後に受け入れ基準を変更しても記録しない。受け入れ基準の遅い変更は通常ですが、スコープ変更です。見積もりと品質を公正に評価できるよう記録してください。
- 受け入れたリスクに担当者がいない。本番にシップされるすべての未解決の指摘事項には、承認者と再確認日が必要です。
品質ガバナンスチェックリスト
- すべてのストーリーには、失敗ケースを含むテスト可能な受け入れ基準がある。
- 共通の完了定義がレビュー、テスト、セキュリティチェック、ドキュメントをカバーしている。
- セキュリティ要件はOWASP ASVSなどの公開標準を参照している。
- ベンダーはNIST SSDFなどのフレームワークに対する自社の実践を説明できる。
- リリース可否ゲートはエビデンスと各項目の署名者を明示している。
- ロールバックは仮定ではなくテスト済みである。
- デリバリー健全性メトリクスはトレンドとして追跡され、週次でレビューされている。
- コード、パイプライン、ドキュメントはあなたが管理するリポジトリに存在する。
- サポート時間、優先度ルール、エスカレーション連絡先が文書化されている。
- インシデントは担当者付きのアクションを伴うブレームレスレビューにつながる。
- AI生成コードとテストは承認済みツールのみを使用して担当者によりレビューされている。
- AI機能はバージョン管理された評価セットに対して受け入れられ、モデルまたはプロンプトの変更ごとに再実行される。
このクラスターの予定ガイド
このピラーはより深いガイドのアンカーとなっています。2つが公開済みです:ソフトウェア開発パートナーへのセキュリティ質問と受け入れ基準とリリース可否チェックリスト。まだ計画中:アウトソースデリバリーのためのソフトウェア品質エンジニアリング戦略と、エンジニアリングデリバリー健全性の測定方法。公開されるまで、上記のセクションが要点をカバーしています。
このガイドの限界
これはNetbase JSCのデリバリー経験からの実践的なガイダンスであり、独自研究や法的アドバイスではありません。OWASP、NIST、DORAは適合性の主張としてではなく、公開フレームワークとして引用されています。AIセクションは測定された結果ではなく、急速に変化する分野での現在の実践を説明しています。Netbase JSCのセキュリティプラクティスはプラクティスとして記載されており、いかなるコントロールの有効性についても主張しておらず、認証はNetbase JSCの自社業務に適用されます。USticker の結果はエンゲージメント全体に対して報告されており、クライアントのベースラインと市場に依存します。
よくある質問
バイヤーが所有します。ベンダーのビジネスアナリストが下書きを作成できますが、プロダクトオーナーが作業開始前に各基準を承認します。
バイヤー側に受け入れを判断できる人が必要です。時間のあるプロダクトオーナーで対応できる場合もあります。大規模なプログラムでは独立したQAリードを追加することが多いです。
変更リードタイム、デプロイ頻度、変更失敗率、失敗したデプロイの回復時間、そしてエスケープした不具合から始めてください。これらが信頼できるようになってから他を追加してください。
いいえ。ベンダー自身の情報セキュリティマネジメントをカバーしており、自社プロダクトには独自のセキュリティ要件とテストが必要です。
ビルド前に実際のケースのバージョン管理された評価セットと合格閾値を合意し、エスカレーションとデータ境界を個別にテストし、モデルまたはプロンプトが変更されるたびにセットを再実行してください。
計画に対する進捗、デモリンク、トレンドとしてのデリバリーメトリクス、担当者付きの未解決リスク、未解決のセキュリティ指摘事項、日付付きであなたに必要な意思決定。
進捗と品質については週次、Go/No-Goについては各リリース時、トレンドとチームの構成については四半期ごとに行ってください。
このガイドの作成方法
Netbase JSCの編集チームが、Netbase JSCの公開済みデリバリー・ガバナンス・セキュリティページ、USticker事例、OWASP・NIST・DORAの公開ガイダンスから本ガイドを作成しました。David(CEO)がすべてのNetbase JSCの事実をレビューしました。外部ソースはアクセス日付付きで引用されています。下書きにはAI支援(Claude)を使用しました。本ガイドの目的は、作業自体をアウトソースしながらも、バイヤーが品質に対する説明責任を維持できるよう支援することです。
次のステップ
現在のアウトソースデリバリーのガバナンス体制、懸念しているリリース、コンプライアンス要件をお知らせください。受け入れ・リリース・メトリクスの実践をご提案するソリューションレビューをご予約します。関連サービスを見るか、Netbase JSCのインサイトをご覧ください。
このガイドを支える実績
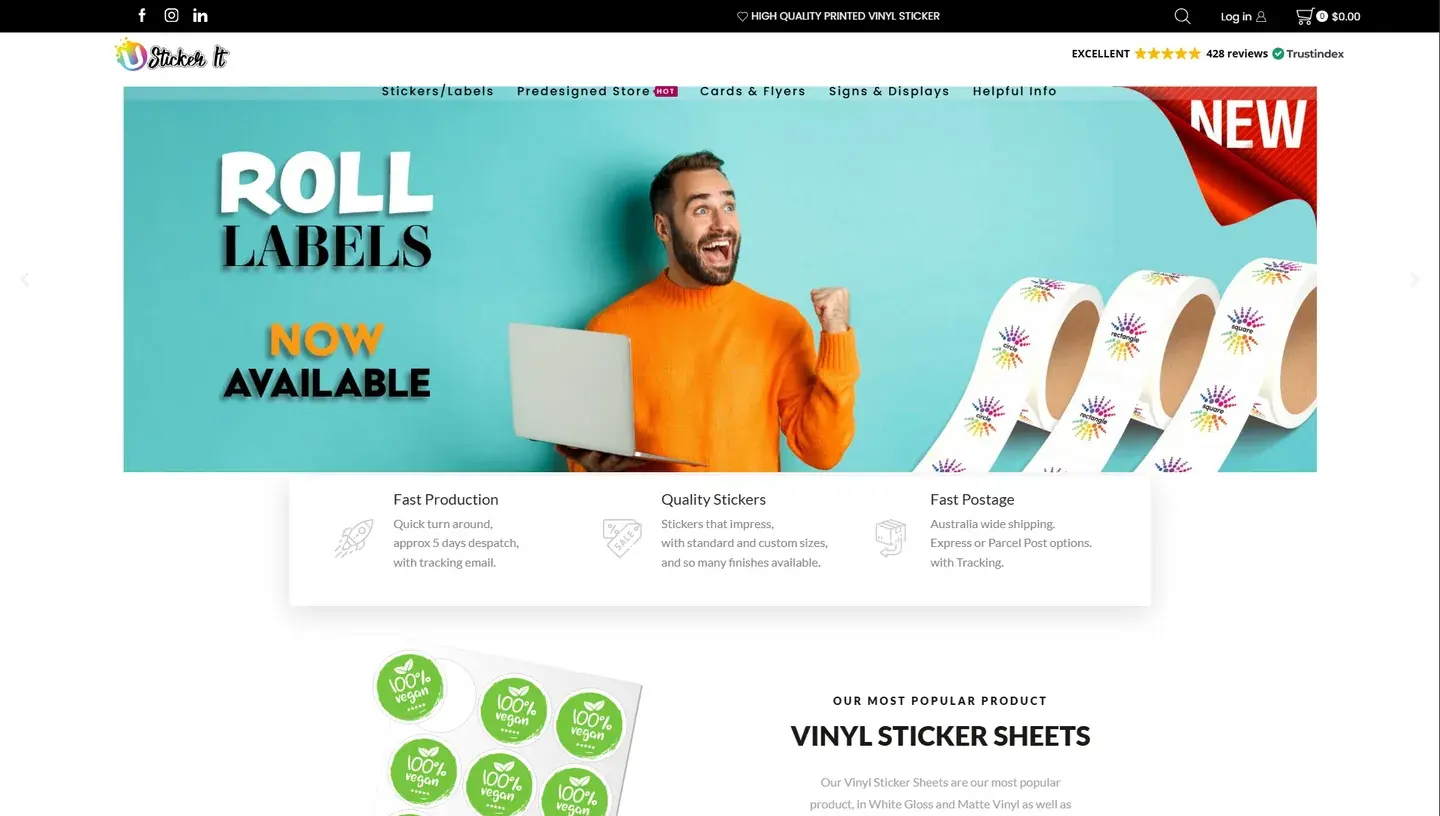
西シドニーのファミリー経営ステッカー印刷会社USticker は、顧客がオンラインデザインツールで背景画像・カラーを設定できるようにし、チェックアウトをスムーズにしたいと考えていました。Netbase JSC は機能を構築し、セキュアな決済ゲートウェイを統合しました。デザインツール利用顧客のコンバージョン率は40%向上し、オンライン受注売上は15%増加しました。
続きを読む関連サービスとソリューション
 AIを活用したQA・ソフトウェアテストをデリバリーの内側で実施
Netbase はプロダクトおよびECサイトチームに向けて、既存機能を壊さずに高頻度でリリースできるソフトウェアテスト・QAサービスを提供しています。QAはデリバリーの後ではなく内側で実施されます:受け入れ基準の設定、AIが生成するテスト下書きを活用した自動リグレッション、パフォーマンスバジェット、リリース準備確認が含まれます。ページ速度にその成果が現れています:UStickerのページ読み込み時間は21%短縮され、PrintLeoは35%改善されました。
詳しく見る
 AIデザイン支援付きWeb to Printプラットフォーム:オンラインデザインから印刷入稿対応ファイルまで
Web to Printプラットフォームは、印刷会社がカスタム製品をオンラインで販売するための受注・デザイン・印刷前処理ワークフローです。顧客がオンラインで設定・デザイン・承認を行い、AIがレイアウト提案やアートワーク問題の検出を支援し、生産部門は印刷入稿ファイルを受け取ります。Netbase JSCはアパレル・パッケージング・サイネージ・販促品・法人向けB2Bポータルにわたり、50以上のカスタムWeb to Printプラットフォームを納品してきました。
詳しく見る
プロジェクトを相談する
Netbase JSCは、デジタルプロダクトおよびAI活用ビジネスシステムの設計・構築・モダナイゼーション・運用を支援します。project@netbasejsc.com
+84 937 869 689
91 Nguyen Chi Thanh, Dong Da, Hanoi, Vietnam
ご連絡ください
構築・モダナイズ・運用したい内容をお聞かせください。