レガシーシステム評価チェックリスト:モダナイゼーション前に確認すべき事項
レガシーシステム評価では、費用をかける前に10の領域を確認します:ビジネス価値、ユーザーとプロセス、コードとアーキテクチャ、プラットフォームサポート、セキュリティ、データ、インテグレーション、運用、人材と知識、そしてコスト。各領域で意見ではなく根拠を収集し、ビジネス価値を技術的健全性と対比してスコアリングしたうえで、「現状維持」「リプラットフォーム」「リファクタリング」「再構築」「廃止」の候補を絞り込みます。
ソリューションレビューを予約する 関連サービスを確認する監修: David (CEO) · 更新日 29 Sep 2026 · 1 分で読める
このチェックリストは、老朽化したストア、スプレッドシートで維持されているERP、誰も手を加えたがない社内ツールなど、特定のシステムがビジネスの足を引っ張っていると感じているオーナー、COO、CTO、ITマネージャーを対象としています。何を点検すべきか、そしてそのシステムが本当に対処を必要とするかどうかを判断する方法を解説します。移行先の選択は次のステップであり、デジタルトランスフォーメーションとレガシーモダナイゼーションガイドでご確認いただけます。
目次
- 評価を実施すべきタイミング
- チェックリスト:評価すべき10の領域
- 評価の実施方法
- スコアリング:ビジネス価値と技術的健全性
- 調査結果から選択肢の候補リストへ
- 評価におけるAIの活用
- 代替案と選定基準
- Netbase JSCの評価プロセス
- 存在するデリバリー実績と存在しないもの
- このチェックリストの限界
- よくある質問
- 次のステップ
評価を実施すべきタイミング
カレンダーではなく、以下のトリガーが現れたときに構造的な評価を実施してください:
- プラットフォーム、フレームワーク、またはデータベースがベンダーサポートの終了に近づいている。
- 小さな変更に数週間かかり、アップグレードのたびに何かが壊れる。
- スタッフが注文、在庫、または顧客データをシステム間で手作業で再入力している。
- 新しいプロセス、チャネル、またはAIユースケースが、システムが提供できないデータを必要としている。
- システムを理解している担当者が離脱しつつある、または既に離脱した。
評価は逆の誤りからも保護します:サポートされており、安全で、何も妨げていないシステムを置き換えてしまうことです。適切な評価は「現状維持し、来年また見直す」という結論で終わることもあります。
チェックリスト:評価すべき10の領域
答えが明らかに思える場合でも、すべての領域を検討してください。AWSの詳細アプリケーション評価に関するガイダンスは、チームがアプリケーションを完全に理解していると思い込みがちであり、記憶ではなくツールのデータで知識を検証することを推奨しています。
| 領域 | 確認事項 | 収集すべき根拠 |
|---|---|---|
| ビジネス価値 | どの収益、サービス、またはコストがシステムに依存しているか、1日停止した場合に何が壊れるか | 名前付きプロセス、影響を受けるユーザー、ビジネスオーナーと合意したダウンタイムの影響 |
| ユーザーとプロセス | 誰がどのような目的で、どこでシステムを回避しながら使っているか | プロセスマップ、システム周辺のスプレッドシートと手作業ステップのリスト |
| コードとアーキテクチャ | アーキテクチャの種類、結合度、テストカバレッジ、カスタムコードの規模、既知のホットスポット | アーキテクチャ図、リポジトリへのアクセス、テストレポート、カスタムモジュールのリスト |
| プラットフォームとサポート | 言語、フレームワーク、データベース、OSのバージョンとサポート終了日 | ベンダーが公表するサポート終了日を含むバージョンインベントリ |
| セキュリティ | 既知の脆弱性、認証、アクセス制御、暗号化、ロギング | スキャン結果、アクセスリスト、過去の監査またはペネトレーションテストの未解決の指摘事項 |
| データ | データモデル、品質、量、所有者、保持ルール | スキーマ、レコード数、データ品質サンプル、各データ種別の所有者 |
| インテグレーション | データを送受信するすべてのシステムとその方法 | プロトコル、方向、頻度、障害処理を含むインターフェースリスト |
| 運用 | 稼働率、インシデント、バックアップ、復旧目標、および復旧テストの実施有無 | インシデント履歴、バックアップスケジュール、RPO・RTO、直近の復旧テスト |
| 人材と知識 | 誰がシステムを変更できるか、何が文書化されているか | 名前付きメンテナー、ドキュメント、誰かの頭の中にしか存在しないルール |
| コスト | ライセンス、ホスティング、サポート契約、稼働維持に費やされるスタッフ時間 | 内部工数と回避策を含む12カ月分のコスト |
2つの領域には特別な注意が必要です。プラットフォームサポートについては、CISAとFBIがサポート終了ソフトウェアの使用を製品セキュリティの特に危険な慣行の一つとして挙げています。これはサポートが切れた製品がセキュリティ修正を受け取らなくなるためです。セキュリティについては、OWASP Application Security Verification Standard(ASVS)などの公開標準を使えば、独自にリストを作成する代わりに、テスト対象の要件リストをそのまま活用できます。
評価の実施方法
1つのシステムに絞った評価は、短期間で完結する作業です。以下の手順で進めてください:
-
オーナーを明確にする。
システムの価値を判断できるビジネスオーナーと、コード、サーバー、クラウドアカウント、ベンダー契約のすべてにアクセスできる技術オーナーが必要です。
-
インタビューより先にデータを収集する。
バージョン、依存関係、アクセスリスト、コスト、インシデント履歴を先に取得し、インタビューでは事実の確認に集中します。
-
ソフトウェアだけでなく、プロセスをマッピングする。
実際の注文、申請、リクエストを最初から最後まで追い、すべての手作業ステップとスプレッドシートを記録します。
-
システムを回避しながら使っている人にインタビューする。
どのレポートが間違っていて、どのフィールドを誰も信用していないかはユーザーが知っています。
-
リスクの高い前提を1つ検証する。
たとえば、前夜のバックアップをテスト環境に復元する、またはリポジトリだけからコードをビルドしてデプロイするといった検証です。
-
各領域をスコアリングする。
以下の価値と健全性のスケールを使用し、すべてのスコアの背後に1文の根拠を書いてください。
-
候補リストと未解決事項を作成する。
スコア、残った2〜3の選択肢、まだ確認が必要な事項を簡潔にまとめた報告書を作成します。
スコアリング:ビジネス価値と技術的健全性
ビジネス価値と技術的健全性を個別にスコアリングします。1(低)〜5(高)などのシンプルなスケールを使用してください。数値は精度ではなく比較のためのものであり、文書化された根拠の方が重要です。
- 高価値、低健全性。緊急ケース:ビジネスが脆弱またはサポートされていないシステムに依存しています。優先的にモダナイズしてください。
- 高価値、高健全性。現状維持し、インテグレーションや自動化などで拡張に投資してください。
- 低価値、低健全性。廃止候補:その役割を別のシステムに移行するか、停止してください。
- 低価値、高健全性。そのままにし、新しい作業を追加しないようにしてください。
複数のシステムを評価する場合は、1つを選ぶ前にすべてを同じ2軸で評価してください。技術が最も古いシステムが必ずしも最初にモダナイズすべきシステムとは限りません。収益、サービス、またはコストを妨げているシステムが通常は優先されます。デジタルトランスフォーメーションロードマップでは、事業全体でイニシアチブの優先順位を付ける方法を説明しています。
調査結果から選択肢の候補リストへ
評価は選択肢を絞り込むものであり、最終的な決定を下すものではありません。AWSプレスクリプティブガイダンスは7つの移行戦略を挙げています:廃止(retire)、現状維持(retain)、リホスト(rehost)、移転(relocate)、再購入(repurchase)、リプラットフォーム(replatform)、リファクタリング(refactor)です。中堅企業では完全な再構築も検討します。調査結果を使って選択肢を除外してください:
- プラットフォームサポートが近く終了するが業務ルールが適合している場合、リプラットフォームは候補に残ります。
- コードに価値があるが変更が遅い場合、段階的なリファクタリングは候補に残ります。
- 設計が目標とするプロセスを担えない場合、再構築またはパッケージ製品を候補に残します。
- システムが適用しているルールを誰も説明できない場合、再構築の前にディスカバリーを追加してください。
どの選択肢が残っても、段階的に進められるものを優先してください。Martin FowlerのStrangler Figパターンは、旧システムの周囲に新しい部分を構築し、旧システムを停止できるようになるまで徐々に動作を移行する方法を説明しています。ピラーガイドでは再構築、リファクタリング、リプラットフォームの選び方を説明しており、レガシーモダナイゼーションサービスではその移行の計画と準備方法を紹介しています。
評価におけるAIの活用
AIツールは評価の中で最も時間のかかる部分、つまり誰もドキュメント化していないコードとデータの理解を短縮します。モジュールの要約、どの関数がどのテーブルに触れているかのトレース、不足しているドキュメントの下書き、重複または未使用のコードのフラグ付けを人が確認するために行えます。ただし、インタビュー、ビジネスのスコアリング、意思決定の代わりにはなりません。AIによる要約はすべて検証すべきリードとして扱い、承認済みのツール内にコードを保管し、人が確認した調査結果を記録してください。Netbase JSCは主要な商用およびオープンソースのAIツールとモデルを、プロジェクトごとに選定し、人のレビューのもとで活用しています。
代替案と選定基準
| 選択肢 | 強み | 弱み | 適したケース |
|---|---|---|---|
| 社内セルフアセスメント | 最もコストが低く、チームの知識が蓄積される | チームがシステムを構築または選定した場合のバイアスによる盲点 | システムが小規模で、距離を置いて評価できる時間のある担当者がいる場合 |
| 現行ベンダーによる評価 | コードと経緯を把握している | 既に販売または保守しているルートを優先する可能性がある | ベンダーを信頼しており、独立性よりスピードを重視する場合 |
| 別パートナーによる独立評価 | 新鮮な視点;システム間の比較可能なスコア | オンボーディング時間と完全なアクセスが必要 | 判断が重大な場合、または社内意見が分かれている場合 |
| ツール主導のディスカバリーのみ | コード、依存関係、トラフィックに関する迅速で客観的なデータ | ビジネス価値、回避策、文書化されていないルールを把握できない | 上記のどの選択肢へのインプットとして使用する場合のみ;単独では不十分 |
4つの基準で選定してください:判断にどれだけの資金とリスクがかかっているか、チームがバイアスなくシステムを評価できるか、システムの知識がどの程度文書化されていないか、そしてプラットフォームの期限がいつ移行を強制するか。
Netbase JSCの評価プロセス
Netbase JSCでは、評価はディスカバリーから戦略的アラインメント、アーキテクチャ計画、アジャイル実行、ロールアウト、継続的サポートまで続く6ステップのデリバリーライフサイクルのディスカバリーステップです。ディスカバリーは書面による推奨ルートとその理由をもって終了し、ほとんどのNetbase JSCプロジェクトはその後ディスカバリー後に合意した請負契約で納品されます。質問が複数のシステムにまたがる場合、デジタルトランスフォーメーションコンサルティングが評価を優先順位付けされた計画に変換します。
セキュリティに関する調査結果は、Netbase JSCが自社のデリバリーに適用しているのと同じ慣行で対処します:セキュアコードレビューとバージョン管理、転送中のTLSと保存時のAES、ロールベースアクセス制御、管理ダッシュボードのMFA、脆弱性スキャンとペネトレーションテスト、ディザスタリカバリーです。Netbase JSCはISO 27001認証とSOC 2 Type II証明を保有していますが、いずれもNetbase JSC自身の業務をカバーするものであり、お客様のシステムをカバーするものではありません。詳細はセキュリティとコンプライアンスをご覧ください。作業開始後の品質ガバナンスについては、アウトソーシングデリバリーのソフトウェア品質ガバナンスをご参照ください。
存在するデリバリー実績と存在しないもの
- 存在するもの。Netbase JSCはNetztech社のMagento 1からMagento 2 Commerceへの移行を35営業日で完了し、11の拡張モジュールの移行を含みました。Netztech移行は、プラットフォームサポートが終了した際に評価が導くリプラットフォームの公開実績です。
- 存在しないもの。その移行の背後にある評価、スコア、期間を説明したNetbase JSCの公開実績はなく、Netbase JSCは標準的な評価価格やタイムラインを公表していません。このページのスコアリングスケールは例示的なものであり、測定された結果を持つNetbase JSCのメソッドではありません。
このチェックリストの限界
- 一度に1つのビジネスシステムをカバーします;数十のアプリケーションのポートフォリオにはポートフォリオツールとプログラム構造が必要です。
- セキュリティ監査やペネトレーションテストの代わりにはなりません;それらが実施されたかどうかと何が発見されたかを記録します。
- ベンダーサポート日程とAWSおよびCISAのガイダンスは変更されます;評価当日に確認してください。
- 多くの新興市場のように、レガシー段階をまるごとスキップしている企業については、新興市場におけるデジタル・AIトランスフォーメーションをご覧ください。
Netbase consultantと次のステップを計画する
よくある質問
レガシーシステム評価とは何ですか?既存システムのビジネス価値と技術的健全性を構造的にレビューするものです:使用方法、構築とサポートの状況、セキュリティ、保有するデータとインテグレーション、コストを確認します。候補となるルートとその根拠の候補リストをもって終了します。
レガシーシステム評価にはどのくらいの時間がかかりますか?システムの規模、ドキュメントの状態、アクセス権の付与速度によって異なります。先にデータを収集してからインタビューを行うことで短縮できます;アクセス不足が最も一般的な遅延原因です。
評価は誰が行うべきですか?ビジネスオーナーと技術オーナーが協力して、結果に利害関係のない人物と共に行うべきです。チームがシステムを構築した場合やベンダーが保守している場合は、独立したレビュアーがバイアスを軽減します。
すべてのレガシーシステムはモダナイゼーションが必要ですか?いいえ。サポートされており、安全で、ロードマップ上の何も妨げていないシステムは現状維持し、後で再検討することができます。収益、サービス、またはコストを妨げているシステムを優先してモダナイズしてください。
次のステップ
懸念しているシステム、それに依存しているもの、プラットフォームの期限をお知らせください。評価スコープと最初に収集すべき根拠を確認するためのソリューションレビューを予約します。また、Netbase JSCのインサイトもあわせてご覧ください。
このガイドの背景にある実績
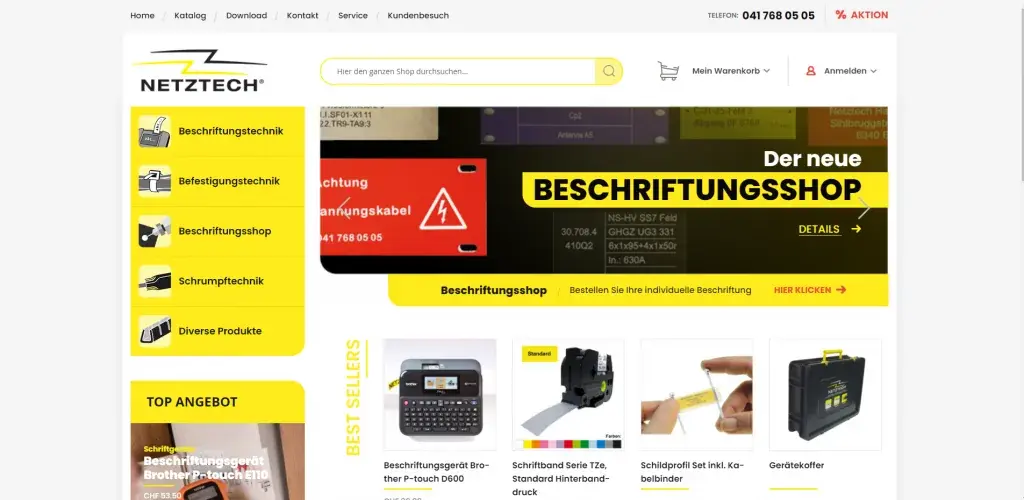
ラベリング・固定・シュリンク技術を扱うスイスのサプライヤーNetztech Handels AGは、Netbase JSCの支援のもと、稼働中のECサイトをMagento 1 Community EditionからMagento 2 Commerceへ移行しました。Netbaseは全ストアデータの移行・11拡張機能の再構築・新デザインの適用を行い、35営業日で完了しました。
続きを読む関連サービスとソリューション
 AIを活用したデジタルトランスフォーメーションコンサルティング — 実行計画まで一貫して対応
Netbase JSCは中堅企業向けにデジタルトランスフォーメーションコンサルティングを提供し、業務課題を戦略資料ではなく実行パスを備えた優先順位付きロードマップへと変換します。ワークフロー・システム・データをマッピングし、AIによる手作業削減を含む各変更をビジネス価値とリスクで順位付けし、同じチームが即日着手できるプランを提供します。
詳しく見る
 受注とデータを守るAI支援レガシーモダナイゼーション
Netbase は、コマース・業務チームが Magento 1 ストアなどの老朽化したプラットフォームを、受注・顧客・データを失わずにサポート対象の技術へ移行するためのレガシーアプリケーションモダナイゼーションサービスを提供しています。AIがコード分析とデータマッピングを加速し、すべての移行はリハーサル・段階的カットオーバー・ロールバックを備えた書面・人間承認済みの計画に基づいて実施されます。これは Netztech の Magento 2 への移行で実証済みです。
詳しく見る
 マルチベンダーマーケットプレイス開発:ベンダー管理、カタログ、支払い、AIサーチを一つのプラットフォームで
マルチベンダーマーケットプレイスとは、複数の独立した販売者が一つのストアフロントから商品を出品・販売し、代金を受け取れるコマースプラットフォームです。NetbaseのマーケットプレイスソリューションはAIサーチ、出品強化、不正検知を備え、ベンダーオンボーディング、共有カタログ、分割決済と支払いをカバーしています。EUのファッションテックマーケットプレイスでは、Netbaseの開発によりGMV(流通取引総額)が47%成長し、ベンダーオンボーディング時間が60%短縮されました。
詳しく見る
プロジェクトを相談する
Netbase JSCは、デジタルプロダクトおよびAI活用ビジネスシステムの設計・開発・モダナイゼーション・運用を支援します。+84 937 869 689
91 Nguyen Chi Thanh, Dong Da, Hanoi, Vietnam
お問い合わせ
構築・モダナイズ・運用したい内容をお聞かせください。