


本指南面向员工规模约50至2,000人、已在产品或运营中使用AI或即将使用AI的企业中的首席执行官、首席技术官、首席运营官、合规负责人及数据保护负责人。本指南说明治理框架为何已延伸至中型企业、欧盟《人工智能法案》的要求及时间表、哪些框架有所帮助、10步治理基线、AI智能体的管控措施,以及如何回答客户问卷中的AI相关问题。本指南是我们2026技术趋势系列的一部分,提供实践指导,而非法律建议。
本指南内容
- 治理框架为何已延伸至中型企业
- 欧盟《人工智能法案》的要求及时间表
- 有所帮助的框架
- 10步治理基线
- AI智能体与集成的管控措施
- 回答客户问卷中的AI问题
- Netbase如何治理自身的AI交付
- 本指南的局限性
- 常见问题
- 本指南的制作方式
- 下一步
治理框架为何已延伸至中型企业
三件事同时出现。
有截止日期的监管。欧盟《人工智能法案》是首部综合性人工智能法律,其义务将分阶段执行至2028年。当AI系统或其输出在欧盟境内使用时,该法案可延伸至欧盟以外的企业。
客户提出询问。企业买家现已在供应商问卷中加入AI相关条款:你们在哪里使用AI、基于哪些数据、使用哪些模型、由谁审查输出结果?没有答案的企业在监管机构介入之前便已失去商机。
AI可以主动行动。能够调用工具和API的智能体会将错误答案转化为错误行动。Postman《2025年API现状报告》发现,51%的开发者将AI智能体的未授权或过度API调用列为首要安全顾虑。
大多数中型企业是部署方:它们使用他人构建的AI系统,或基于商业和开源模型构建功能。部署方承担的义务轻于高风险系统的提供方,但并非没有义务,且客户对治理的期望也独立于法律最低要求之外。
欧盟《人工智能法案》的要求及时间表
| 日期 | 适用内容 | 中型部署方应核查的事项 |
|---|---|---|
| 2025年2月2日 | 禁止的AI行为及一般性规定 | 不得有禁止性使用行为(如社会评分或工作场所情绪识别);使用AI的员工须经培训 |
| 2025年8月2日 | 通用AI模型义务及治理机构 | 模型供应商的文档及条款 |
| 2026年8月2日 | 法案全面适用,包括透明度义务 | 用户知晓自己在与AI交互;AI生成内容在要求的情形下可被识别 |
| 2027年12月2日 | 敏感领域的高风险系统,如就业、教育及关键基础设施 | 是否存在落入高风险范畴的AI使用,以及部署方相应的义务 |
| 2028年8月2日 | 嵌入受监管产品的高风险AI | 仅在制造或集成此类产品时方为相关 |
后两个日期源自《AI综合法令》,该法令于2026年7月27日生效,调整了高风险截止日期,并将简化义务的适用范围从中小企业扩展至小型中型市值公司。在采取行动前,请查阅欧盟委员会页面上的现行文本。
有所帮助的框架
ISO/IEC 42001。人工智能管理系统的国际标准:涵盖政策、角色、风险评估、影响评估、AI全生命周期管控及持续改进。对于已在信息安全领域运行ISO 27001的企业,其结构相近,易于衔接。
NIST人工智能风险管理框架。以四项功能组织的自愿性框架:治理、映射、测量与管理。无论身处何地,它都是风险对话的实用词汇体系。
OWASP LLM应用十大风险。针对基于大语言模型构建的应用程序的安全清单,涵盖提示注入和过度代理等问题,并提供工程师可直接应用的缓解措施。
无需同时采用全部三个框架。使用欧盟《人工智能法案》了解合规要求,使用ISO/IEC 42001或NIST框架组织管理体系,使用OWASP保障所构建系统的安全。
10步治理基线
-
盘点所有AI使用情况。
列出产品、内部工具、供应商功能及实验,记录每项的模型、数据及负责人。
-
明确角色与风险等级。
对每项使用,注明是提供方还是部署方,并评定风险等级:禁止、高风险领域、透明度义务或最低风险。
-
指定负责人。
每项AI使用有一名负责人,整个治理基线有一名统一负责人。
-
制定简短的AI政策。
明确允许和禁止的使用场景、新使用前的审批流程,以及员工可粘贴至AI工具的内容。
-
设定数据规则。
哪些数据可进入哪些模型、保留期限、个人数据处理方式及数据处理地点。
-
定义人工监督。
哪些输出需要审查、哪些操作需要审批,以及如何由人工覆盖或终止系统。
-
核查供应商。
模型和工具供应商的文档、数据条款、安全实践及变更通知。
-
保障系统安全。
最小权限原则、输入输出检查、日志记录及提示注入测试。
-
监控与处理事件。
跟踪质量和错误,建立AI事件的上报、调查和修复路径。
-
培训人员。
为使用或构建AI的员工提供与其角色相匹配的AI素养培训。
我们的企业AI就绪度评估可帮助判断数据、技能和治理是否已准备好开展更大规模的项目,我们的AI转型服务将在内置治理的情况下推进该项目。
AI智能体与集成的管控措施
接入业务系统的智能体和AI功能需要超越政策文件的管控措施:
- 限定工具范围。每个智能体仅获得其任务所需的工具和数据,优先授予只读权限。
- 高影响操作须审批。付款、退款、价格变更、客户消息及数据删除在错误率被证明足够低之前须经人工审批。
- 范围化凭证。智能体使用各自独立的身份和权限范围,不共用管理员密钥。
- 速率限制与监控。像监控任何新客户端一样监控智能体调用,并对异常流量发出警报。
- 决策日志。按用例记录输入、工具调用和输出结果,以便追踪和解释故障。
- 人工回退机制。每个自动化流程均保留将案例移交给人工处理的途径。
我们关于AI智能体与工作流自动化的对比分析解释了何时值得承担该开销引入智能体,我们的智能商务就绪指南将相同的管控措施应用于购物智能体。我们关于AI智能体安全与人工审批的指南将这些管控措施转化为可在上线前测试的分层体系。
回答客户问卷中的AI问题
买家问卷通常询问五个方面。提前准备答案并保持更新:
- AI的使用场景。来自您的盘点清单,以通俗语言表述。
- AI所接触的数据。来自您的数据规则,包括客户数据是否用于训练任何模型。
- 使用的模型和供应商。来自您的供应商核查结果。
- 谁审查输出结果。来自您的监督规则。
- 如何处理事件。来自您的事件处理路径,附联系方式。
服务机构和代理商最常遇到这些问题;请参阅我们的专业服务行业页面了解运营背景。
Netbase如何治理自身的AI交付
Netbase将ISO/IEC 42001人工智能管理系统框架应用于自身的AI交付实践。这是我们的工作方式,并非对客户系统的声明。它建立在每个项目所采用的安全实践之上:安全代码审查与版本控制、传输中TLS加密与静态AES加密、基于角色的访问控制、管理后台MFA认证、漏洞扫描与渗透测试,以及按需提供的NDA和DPA。Netbase持有ISO 27001认证及针对自身运营的SOC 2 Type II鉴证报告;详见安全与合规页面。
我们与主流商业和开源AI模型合作,并按项目选择,从而使治理聚焦于使用场景而非单一供应商。我们已交付的AI包括4over4的推荐引擎,该项目是一个更大参与项目的一部分,其中4over4报告在实施后6个月内营收增长82%,以及匿名客户的项目(客户名称不予公开),例如一个RAG知识助手。治理内置于我们的负责任AI与MLOps和质量与安全服务中,我们的AI优先离岸开发中心指南将相同规则应用于AI辅助交付团队。
本指南的局限性
- 本指南提供一般性指导,并非法律建议。具体义务取决于您的角色、行业及市场。
- 欧盟《人工智能法案》日期反映了2026年9月《AI综合法令》生效后欧盟委员会页面的内容;日期仍可能发生变更。
- ISO/IEC 42001、NIST框架和OWASP的摘要描述了其目的,而非完整要求。
- 本指南中的任何内容均不意味着遵循基线即可使任何系统合规。
常见问题
可能适用,当AI系统或其输出在欧盟市场投放或使用时。请咨询法律顾问确认您的角色。
法律上无强制要求。当客户询问AI治理方式时,尤其是已运行ISO 27001的情况下,它是一个有用的结构。
通常为首席运营官或首席技术官等高级管理人员,每项AI使用有指定负责人,并获得安全和数据保护团队的支持。
从盘点开始。对于尚未列出的AI使用,您无法评级、保障安全或作出解释。
此指南背后的项目案例
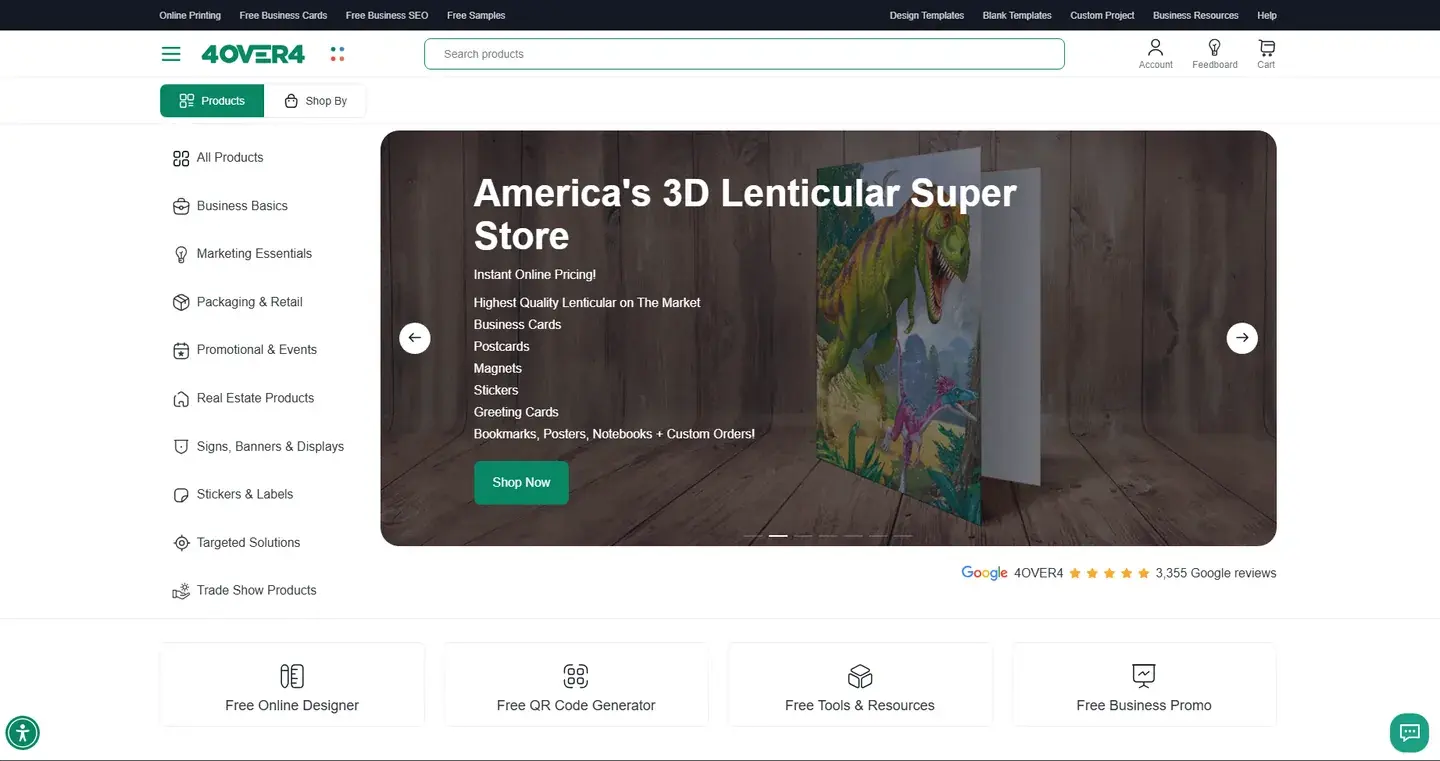
4over4是美国一家网络印刷店,流量稳定但成单率偏低。Netbase JSC远程协作,优化结账、搜索与导航,自动化Adobe Illustrator(.ai)至SVG文件转换,并新增推荐功能。实施后六个月内,4over4报告电商营收增长82%,转化率提升48%。
Keep Reading
一家Netbase未披露名称的机构(归类于专业服务)需要一套能够基于自有文档进行问答的知识助手。Netbase以远程方式交付了检索增强生成(RAG)助手,涵盖AI咨询、工程开发与系统集成。客户所在国家、模型选型、项目日期及成果均未公开;本匿名项目记录仅说明系统类型及Netbase的角色。
Keep Reading相关服务与解决方案
 AI辅助质量与安全,内嵌于每次发布
Netbase为无法承受发布失败或客户数据泄露风险的团队提供软件质量与安全服务。我们将测试、性能与安全内嵌于交付流程,借助AI生成测试用例并分类问题,而非在上线阶段才进行检查。本服务系列涵盖质量工程与测试,以及我们构建和运营的产品的应用安全保障。
Learn More
 生产环境AI的负责任AI与MLOps
MLOps与负责任AI在发布后持续保障AI功能的可信度。Netbase面向生产环境中受监控、受治理AI的实践,涵盖每次发布前的评估、模型与提示词及数据版本管理、质量与成本监控,以及设有专属负责人的事件控制机制。这是一项成长期能力,以一个匿名客户的MLOps流水线交付案例为支撑。
Learn More
 面向SaaS、移动端和AI产品的数字产品加速器
数字产品加速器是Netbase构建的模块与交付模式,帮助创始人和产品团队更快上线SaaS、移动端及AI产品。无需从零重建账户、计费、工作流和集成,直接复用经过验证的组件,将工程资源集中于产品差异化功能(包括买家如今期待的AI功能),并拥有为您定制开发的代码。
Learn More
与 Netbase 远程合作
Netbase 所有项目均远程交付,任何国家、任何行业的客户均可与我们合作;Netbase 已服务全球 80 个国家的客户。合同与发票由 Netbase JSC 开具,款项通过银行转账至 Netbase JSC 公司账户或 PayPal Business 支付。欢迎通过 WhatsApp 或邮件联系 CEO Huy Nguyen(David)。
讨论项目
Netbase JSC 帮助企业设计、构建、现代化和运营数字产品及 AI 驱动的业务系统。project@netbasejsc.com
+84 937 869 689
91 Nguyen Chi Thanh, Dong Da, Hanoi, Vietnam
取得联系
告诉我们您想构建、现代化或运营什么。