

中堅・中小企業向けAIガバナンス:実践スターターガイド
大規模なコンプライアンス部門がなくても、中堅・中小企業はAIを適切にガバナンスできます。まず全AIの利用状況を棚卸しし、リスクで分類して担当者を決め、データと人的監視に関する簡潔なルールを設け、サプライヤーを確認し、AIエージェントと統合を安全に管理しましょう。そのうえで、EU AI法のどの適用日が自社の役割と市場に該当するかを確認してください。
ソリューションレビューを予約する セキュリティとコンプライアンスを確認する著者: Huy Nguyen (David), Founder & CEO · 更新日 17 Sep 2026 · 2 分で読める

このガイドは、従業員規模がおよそ50人から2,000人で、すでに製品や業務にAIを活用しているか、またはこれから活用しようとしている企業のCEO・CTO・COO・コンプライアンス担当者・データ保護担当者を対象としています。ガバナンスが中堅・中小企業にも求められるようになった背景、EU AI法の要求事項と適用時期、役立つフレームワーク、10ステップのガバナンス基本対策、AIエージェントの管理策、および顧客アンケートへの回答方法について解説します。本ガイドは弊社のテクノロジートレンド2026シリーズの一部です。法的助言ではなく、実践的なガイダンスです。
目次
- ガバナンスが中堅・中小企業にも求められるようになった背景
- EU AI法の要求事項と適用時期
- 役立つフレームワーク
- 10ステップのガバナンス基本対策
- AIエージェントと統合のための管理策
- 顧客アンケートのAI関連質問への回答
- Netbase JSCが自社のAIデリバリーをどのようにガバナンスしているか
- このガイドの制限事項
- よくある質問
- このガイドの作成方法
- 次のステップ
ガバナンスが中堅・中小企業にも求められるようになった背景
3つの変化が同時に訪れました。
期日のある規制。EU AI法は初の包括的なAI法であり、その義務は2028年まで段階的に適用されます。EU域内でAIシステムやその出力が利用される場合、EU域外の企業にも適用される可能性があります。
顧客からの要求。エンタープライズのバイヤーは現在、サプライヤーアンケートにAI関連の設問を含めるようになっています:AIをどこで使用しているか、どのデータに対して、どのモデルで、誰が出力を確認するか。回答を用意できない企業は、規制当局が動く前に商談を失います。
AIが行動を起こす。ツールやAPIを呼び出すエージェントは、誤った回答を誤った行動に変えてしまいます。Postmanの「2025 State of the API Report」によると、開発者の51%がAIエージェントによる不正または過剰なAPI呼び出しをセキュリティ上の最大の懸念事項として挙げています。
中堅・中小企業のほとんどは「デプロイヤー」です:他者が構築したAIシステムを使用するか、商用またはオープンウェイトモデルの上に機能を構築します。デプロイヤーの義務は高リスクシステムのプロバイダーよりも軽いですが、皆無ではなく、顧客は法的最低要件にかかわらずガバナンスを期待しています。
EU AI法の要求事項と適用時期
| 日付 | 適用内容 | 中堅・中小デプロイヤーが確認すべき事項 |
|---|---|---|
| 2025年2月2日 | 禁止されるAIの慣行、一般規定 | 社会的スコアリングや職場での感情認識などの禁止使用がないこと、AIを使用するスタッフが訓練を受けていること |
| 2025年8月2日 | 汎用AIモデルとガバナンス機関に関する義務 | モデルサプライヤーのドキュメントと利用規約 |
| 2026年8月2日 | 透明性義務を含む法律の一般適用 | AIと対話していることをユーザーが把握できること、必要に応じてAI生成コンテンツが識別可能であること |
| 2027年12月2日 | 雇用・教育・重要インフラなどの機微な分野における高リスクシステム | 高リスク領域に該当するAI利用がないか、また該当する場合のデプロイヤー義務 |
| 2028年8月2日 | 規制対象製品に組み込まれた高リスクAI | そのような製品を製造または統合する場合にのみ関連 |
最後の2つの日付はAI Omnibusによるものであり、2026年7月27日に発効し、高リスクの期限を変更しました。また、簡略化された義務をSMEを超えて中規模時価総額企業にまで拡張しました。行動する前に、欧州委員会のページで現行テキストを確認してください。
役立つフレームワーク
ISO/IEC 42001。AIマネジメントシステムの国際規格です:ポリシー、役割、リスクアセスメント、影響アセスメント、AIライフサイクルにわたる管理策、継続的改善を含みます。情報セキュリティのISO 27001をすでに運用している企業には、構造が類似しているため適合しやすいです。
NIST AIリスク管理フレームワーク。「ガバナンス(Govern)」「マップ(Map)」「測定(Measure)」「管理(Manage)」の4つの機能で構成される任意のフレームワークです。拠点を問わず、リスクに関する議論のための実践的な語彙を提供します。
LLMアプリケーション向けOWASP Top 10。プロンプトインジェクションや過剰なエージェンシーなど、言語モデル上に構築されたアプリケーション向けのセキュリティリストで、エンジニアが直接適用できる緩和策を含みます。
3つすべてを同時に必要とするわけではありません。EU AI法で要件を把握し、ISO/IEC 42001またはNISTフレームワークでマネジメントシステムを整理し、OWASPで構築するものを安全にしてください。
10ステップのガバナンス基本対策
-
全AI利用状況の棚卸し。
製品、社内ツール、サプライヤー機能、実験を、それぞれのモデル、データ、担当者とともにリストアップします。
-
役割とリスクの分類。
各利用について、プロバイダーまたはデプロイヤーのどちらに該当するかを記載し、リスクを評価します:禁止、高リスク領域、透明性義務、または最小限。
-
担当者の指定。
各AI利用に対して1名の責任者を置き、さらにガバナンス基本対策全体を担当する1名を指定します。
-
簡潔なAIポリシーの策定。
許可および禁止された使用、新しい使用前の承認、スタッフがAIツールに貼り付けてよい内容を定めます。
-
データルールの設定。
どのデータをどのモデルに渡してよいか、保持期間、個人データの取り扱い、データの処理場所を定めます。
-
人的監視の定義。
どの出力にレビューが必要か、どのアクションに承認が必要か、人がシステムを上書きまたは停止する方法を定めます。
-
サプライヤーの確認。
モデルおよびツールサプライヤーのドキュメント、データ条件、セキュリティ対策、変更通知を確認します。
-
システムのセキュリティ確保。
最小権限、入出力チェック、ログ記録、プロンプトインジェクションに対するテストを実施します。
-
モニタリングとインシデント対応。
品質とエラーを追跡し、AIインシデントを報告・調査・修正するルートを確立します。
-
人材育成。
AIを使用または構築するスタッフに、役割に応じた責任ある利用のためのリテラシーを身につけさせます。
弊社のエンタープライズAIレディネスアセスメントは、大規模プログラムの前にデータ・スキル・ガバナンスの準備状況を評価するのに役立ちます。また、弊社のAIトランスフォーメーションサービスは、ガバナンスを組み込んだ形でそのプログラムを実行します。
AIエージェントと統合のための管理策
ビジネスシステムに組み込まれたエージェントとAI機能には、ポリシー文書を超えた管理策が必要です:
- ツールの絞り込み。各エージェントには、タスクに必要なツールとデータのみを付与し、まず読み取り専用アクセスから始めます。
- 影響のある操作への承認。支払い・返金・価格変更・顧客へのメッセージ・データ削除は、エラー率が低いと実証されるまで人の承認を必要とします。
- スコープ付き認証情報。エージェントは独自のIDとスコープを使用し、共有の管理者キーは決して使用しません。
- レート制限とモニタリング。エージェントの呼び出しを新しいクライアントと同様に監視し、異常なボリュームに対してアラートを出します。
- 意思決定ログ。障害を追跡・説明できるよう、ケースごとに入力・ツール呼び出し・結果を記録します。
- 手動フォールバック。すべての自動化プロセスにおいて、ケースを人に引き渡す方法を維持します。
弊社のAIエージェントとワークフロー自動化の比較では、エージェントがそのオーバーヘッドに見合う場合を説明しています。弊社のエージェンティックコマースレディネスガイドは同じ管理策をショッピングエージェントに適用しています。弊社のAIエージェントのセキュリティと人的承認のガイドでは、これらの管理策をゴーライブ前にテストできるレイヤーに変換しています。
顧客アンケートのAI関連質問への回答
バイヤーのアンケートは通常5つのことを質問します。回答を一度準備し、最新の状態に保ってください:
- AIの使用箇所。棚卸し結果から、平易な言葉で。
- どのデータが使われるか。データルールから、顧客データがモデルの訓練に使われるかどうかを含めて。
- どのモデルとサプライヤーか。サプライヤー確認結果から。
- 誰が出力をレビューするか。監視ルールから。
- インシデントはどう対処されるか。インシデントルートから、連絡窓口を含めて。
サービス企業やエージェンシーはこれらの質問に最も頻繁に直面します。業務上の文脈については弊社のプロフェッショナルサービス業界ページをご覧ください。
Netbase JSCが自社のAIデリバリーをどのようにガバナンスしているか
Netbase JSCは自社のAIデリバリー実践にISO/IEC 42001 AIマネジメントシステムフレームワークを適用しています。これは弊社の業務の進め方であり、クライアントのシステムに関する主張ではありません。これはすべてのプロジェクトで使用されるセキュリティ対策の上に構築されています:セキュアコードレビューとバージョン管理、転送時のTLSと保存時のAES、ロールベースアクセス制御、管理ダッシュボードへのMFA、脆弱性スキャンとペネトレーションテスト、要求に応じたNDAとDPAです。Netbase JSCは自社の業務においてISO 27001認証とSOC 2 Type II保証報告書を取得しています。詳細はセキュリティとコンプライアンスをご覧ください。
弊社は主要な商用およびオープンウェイトAIモデルと連携し、プロジェクトごとに選択しています。これにより、ガバナンスを特定のベンダーではなくユースケースについて考えることができます。弊社が提供したAIには、4over4のレコメンデーションエンジンが含まれます。これは4over4が実装後6カ月以内に売上82%増を報告したエンゲージメントの一部です。また、氏名を明かせないクライアントの匿名化プロジェクト(RAGナレッジアシスタントなど)も含まれます。ガバナンスは弊社の責任あるAIおよびMLOpsと品質とセキュリティサービスに組み込まれており、弊社のAIファーストオフショア開発センターガイドは同じルールをAI支援デリバリーチームに適用しています。
このガイドの制限事項
- これは一般的なガイダンスであり、法的助言ではありません。義務はお客様の役割・業界・市場によって異なります。
- EU AI法の日付は、AI Omnibus後の2026年9月時点での欧州委員会のページを参照しており、変更される可能性があります。
- ISO/IEC 42001、NISTフレームワーク、OWASPの概要はその目的を説明するものであり、完全な要件を説明するものではありません。
- 本ガイドのベースラインに従うことが、いかなるシステムのコンプライアンスを保証するものでもありません。
Netbase consultantと次のステップを計画する
よくある質問
EU域外の企業にもEU AI法は適用されますか? AIシステムやその出力がEU市場に提供されるか、EU内で使用される場合には適用される可能性があります。法律顧問とともに自社の役割を確認してください。
ISO/IEC 42001は必要ですか? 法律上は必須ではありません。顧客からAIのガバナンス方法を問われる場合、特にすでにISO 27001を運用している場合には、有用な構造を提供します。
中堅・中小企業においてAIガバナンスを担当すべきは誰ですか? 通常はCOOやCTOなどのシニアリーダーであり、各AI利用に担当者を指定し、セキュリティとデータ保護からサポートを受けます。
まだ何も着手していない場合、どこから始めればよいですか? 棚卸しから始めてください。リストアップされていないAI利用については、評価も、セキュリティ確保も、説明もできません。
このガイドの作成方法
Netbaseの編集チームが、欧州委員会のAI Actページ、ISO・NIST・OWASPの参考文献、およびNetbase JSCの検証済みセキュリティとAIの事実からこのガイドを作成しました。David(CEO)がすべてのNetbaseに関する記述をレビューしています。下書きにはAI支援(Claude)を使用しました。
次のステップ
AIの棚卸し結果、または顧客から受け取ったアンケートを共有していただければ、適切なガバナンスベースラインを設定するためのソリューションレビューをご予約します。ガバナンスを組み込んだデジタルプロダクトの構築方法もご確認いただけます。また、デジタルトランスフォーメーションコンサルティングを探索したり、小売・eコマースについて読んだり、Netbase JSCのインサイトをさらに閲覧したりすることもできます。
このガイドの背景にある実績
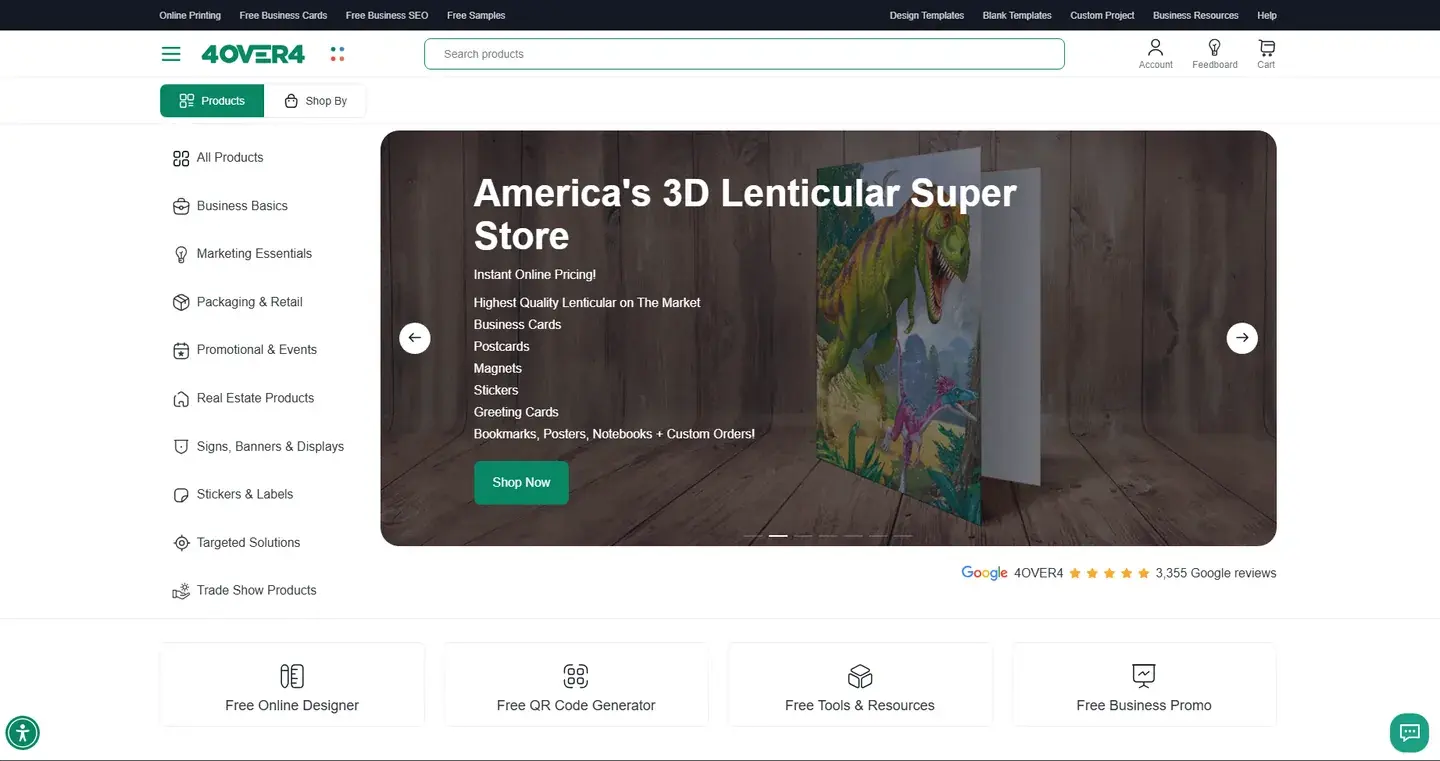
米国のオンライン印刷ストア4over4は安定したトラフィックを持ちながら、受注数が伸び悩んでいました。Netbase JSCはチェックアウトの見直し、検索・ナビゲーションの改善、Adobe Illustrator(.ai)からSVGへのファイル変換自動化、レコメンデーション機能の追加を実施しました。4over4はEC売上82%増、コンバージョン率48%増を報告しています。
続きを読む
Netbase JSCは、AIコンサルティング、エンジニアリング、インテグレーションを組み合わせた役割で、クライアント向けに検索拡張生成(RAG)ナレッジアシスタントを納品しました。クライアント名は非公開です。この匿名ポートフォリオ記録は、AIシステムの種類とNetbase JSCが行ったことのみを記載しており、クライアント名、ロゴ、所在地、日付、モデルの選択、数値、成果は一切公開していません。
続きを読む関連サービスとソリューション
 AIを活用した品質・セキュリティをすべてのリリースに
Netbase JSCは、リリース障害や顧客データの露出リスクを許容できないチームにソフトウェア品質・セキュリティサービスを提供しています。テスト、パフォーマンス改善、セキュリティをデリバリーに組み込み、AIがテスト生成と所見のトリアージを支援します。このファミリーはQAエンジニアリング・テスト、および構築・運用するプロダクトへのアプリケーションセキュリティをカバーしています。
詳しく見る
 本番環境のAIに向けた責任あるAIとMLOps
MLOpsと責任あるAIにより、AIの機能はローンチ後も信頼できる状態が維持されます。Netbase JSCの本番AI向けプラクティスは、リリース前の評価・モデルとプロンプトおよびデータのバージョン管理・品質とコストの監視・担当者を持つインシデント制御をカバーします。匿名クライアント向けに提供したMLOpsパイプラインを実績とする成長中のケイパビリティです。
詳しく見る
 SaaS・モバイル・AI製品向けデジタルプロダクトアクセラレーター
デジタルプロダクトアクセラレーターは、Netbase JSCが構築したモジュールとデリバリーパターンです。ファウンダーやプロダクトチームがSaaS・モバイル・AI製品をより迅速に立ち上げるために活用できます。アカウント管理・請求・ワークフロー・インテグレーションをゼロから再構築するのではなく、実証済みのコンポーネントを再利用することで、製品の差別化に工数を集中し、今日のバイヤーが期待するAI機能を含むカスタムコードの所有権を保持できます。
詳しく見る
プロジェクトを相談する
Netbase JSCは、デジタルプロダクトおよびAI活用ビジネスシステムの設計・開発・モダナイゼーション・運用を支援します。project@netbasejsc.com
+84 937 869 689
91 Nguyen Chi Thanh, Dong Da, Hanoi, Vietnam
お問い合わせ
構築・モダナイズ・運用したい内容をお聞かせください。